Windows’dagi shubhali jarayonlarni tekshirish
Windows jurnallari, Sysmon, Process Explorer va Autoruns yordamida amaliy tekshiruv.
Kiberxavfsizlik tahlilchisi
Warsaw 2026
SOC AMALIYOTLARI
Tahdidlarni aniqlash, hodisalarni tekshirish va xavfsizlikni avtomatlashtirish bo‘yicha amaliy loyihalar.
Sertifikatlangan etik xaker (CEH)
Reyting holati: 2026-yil 30-oktabr
Tahdidlarni aniqlash muhandisligi, hujum simulyatsiyasi va xavfsizlikni avtomatlashtirish bo‘yicha tanlangan loyihalar.
Tahdidlarni aniqlash muhandisligi
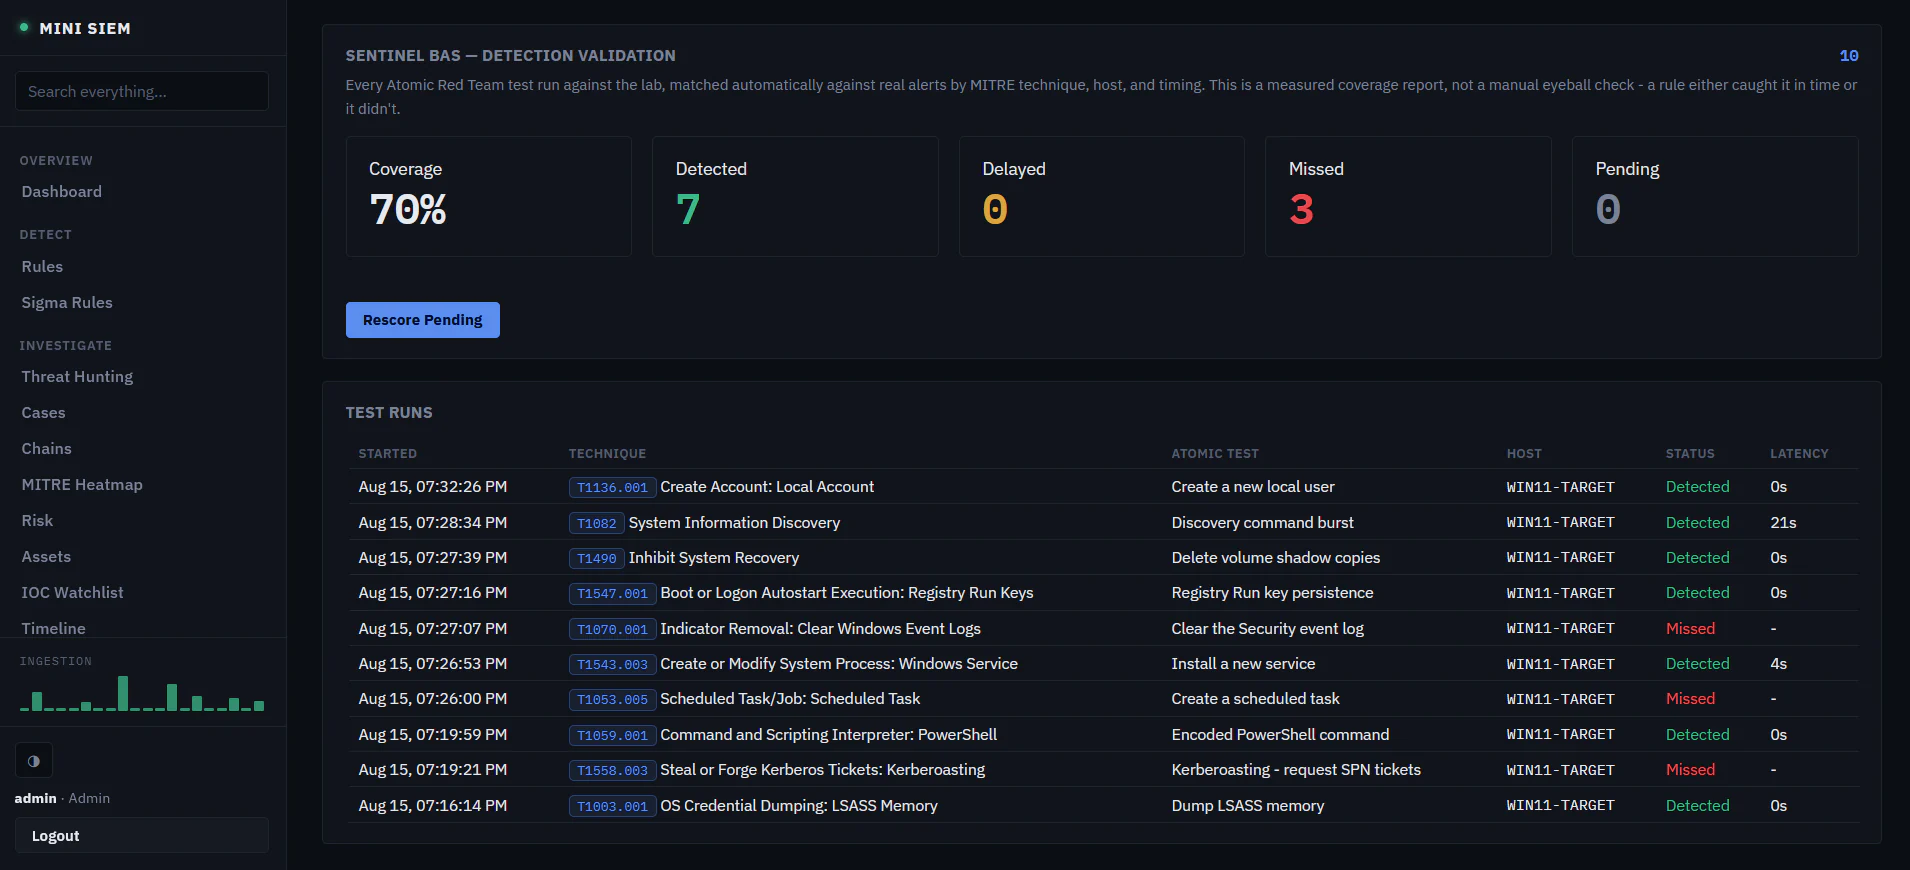
Aniqlash qoidalarini sinash, ogohlantirishlarni o‘zaro bog‘lash va aniqlanmagan hujum simulyatsiyalarini tahlil qilish uchun Python’da yaratilgan SIEM va Sentinel BAS.
Dalillar Yettita simulyatsiya bo‘yicha mos ogohlantirishlar yaratildi, uchtasida esa yaratilmadi. Kerberoasting holatining aniqlanmaganiga parser ajratib olmagan maydon sabab bo‘lgan.
Purple Team laboratoriyasi
Hisob ma’lumotlaridan noqonuniy foydalanish, tarmoq ichida harakatlanish va domenni egallashni o‘rganish uchun ajratilgan Active Directory laboratoriyasi. Telemetriya va himoya tahlili hujjatlashtirilgan.
Dalillar Hujum zanjiri bo‘ylab Windows Security, Sysmon va OpenSSH dalillari qayd etildi.
Xavfsizlik muhandisligi
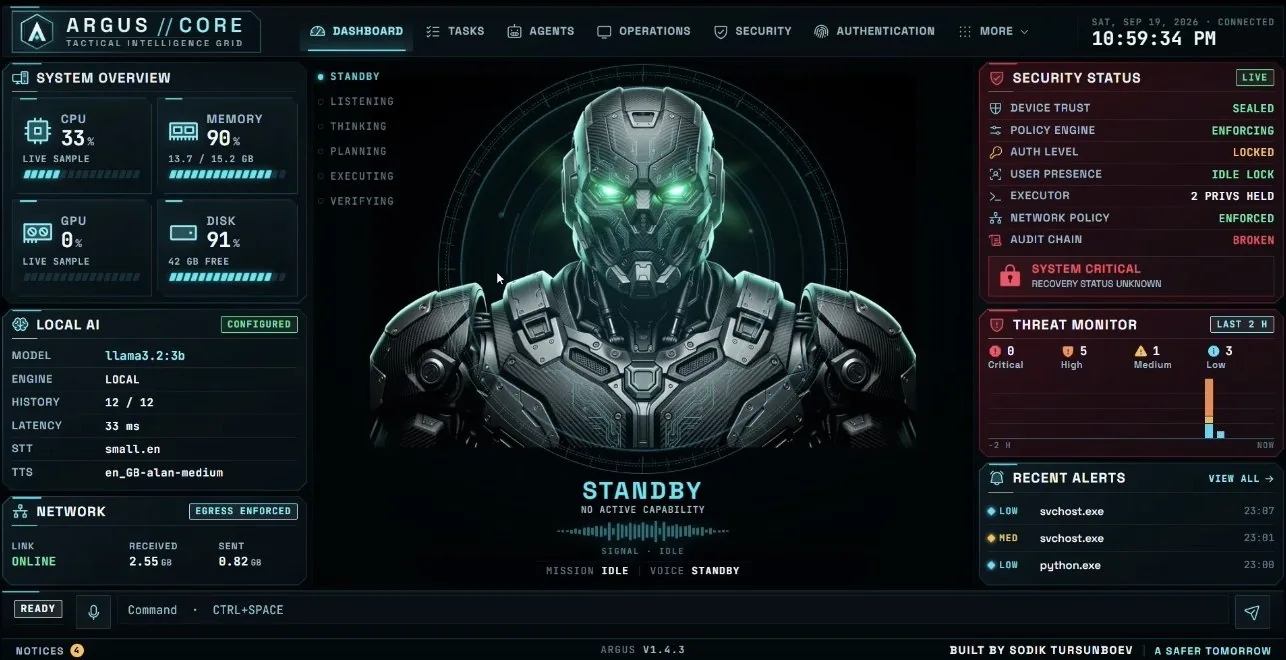
Faol ishlab chiqilayotgan Windows yordamchisi: ovozli va matnli muloqot, chegaralangan agent jarayonlari va server ruxsatlari bilan boshqariladigan ish stoli avtomatizatsiyasi.
Dalillar Ovoz, ish stoli jarayonlari, cheklangan agentlar, 3D holat ko‘rinishi va o‘rnatish hujjatlariga ega ochiq Windows kodi.
Aniqlash dalillari
Asl skrinshotlar va laboratoriya qaydlari
Manbasi va izohini ko‘rish uchun skrinshot yoki laboratoriya qaydini tanlang.
Sentinel BAS hujum simulyatsiyalarini SIEM ogohlantirishlari bilan bog‘laydi va tekshiruv natijalarini ko‘rsatadi.
Sentinel BAS natijalari. Qayd etilgan loyiha skrinshoti.
Shubhali faoliyatni tekshirish va uning ta’sirini tushunish uchun Windows va Linux tizimlaridagi hodisalarni tahlil qilaman.
Splunk va Elastic Stack (ELK: Elasticsearch, Logstash va Kibana), shuningdek SIEM, SOAR va EDR vositalari bilan ishlayman.
Amaliy ishlarim log tahlili, phishing va zararli dasturlarni tekshirish, raqamli kriminalistika hamda kiberhodisalarga javob berishni qamrab oladi. Hodisalarni o‘zaro bog‘layman, qurilmadagi raqamli dalillarni tekshiraman va xulosalar hamda javob choralarini hujjatlashtiraman.
Hujum usullari bo‘yicha tajribam veb-ilovalarni sinash (OWASP), Active Directory hujumlarini laboratoriyada takrorlash va red teamingni o‘z ichiga oladi. Bu bilimlardan hujumchi harakatlarini tekshirish va himoya qamrovini baholashda foydalanaman.
Har bir ko‘nikmaga tegishli loyiha yoki ta’lim dalilini oching.
ARGUS’ni ishlab chiqyapman: model takliflarini amal bajarish ruxsatidan ajratuvchi Windows yordamchisi. Nazorat mexanizmlari va cheklovlar loyiha tahlilida keltirilgan.
Sentinel BAS’ni yaratdim: hujum simulyatsiyalarini SIEM ogohlantirishlari bilan bog‘ladim va aniqlash mantiqidagi kamchiliklarni tekshirdim.
Python/Flask asosida maxsus SIEM yaratdim: jurnallarni yig‘ish, korrelyatsiya va tahlilchi tasdiqlaydigan javob jarayonlarini ishlab chiqdim.
AD Purple Team laboratoriyasini qurdim: hujum yo‘llari, telemetriya va himoya bo‘yicha xulosalarni hujjatlashtirdim.
Zararli dastur, phishing va ransomware holatlarini tekshirdim hamda xavfsizlik hodisalarini tahlil qildim. Amaliy tajribam OWASP tavsiyalariga asoslangan veb-ilovalar pentestini ham qamrab oladi.
Kompyuter muhandisligi bo‘yicha bakalavriat
2023-yildagi birinchi amaliy kiberxavfsizlik kursimdan bugun yaratayotgan tizimlarimgacha.
Kiberxavfsizlik bo‘yicha birinchi amaliy kursim: Udemy’da Zaid Sabih va zSecurity bilan 16 soat.
Sertifikatni tekshirishCoursera’da Google tayyorlagan uchta kursni tamomladim: Foundations of Cybersecurity, Play It Safe: Manage Security Risks va Connect and Protect: Networks and Network Security.
Sertifikatlarni ko‘rishEC-Council’ning Certified Ethical Hacker kursini tamomladim.
EC-Council sertifikati. Raqami: ECC5142870936.
Haqiqiyligini tekshirishTryHackMe o‘quv yo‘nalishini tamomladim: 30 soat 40 daqiqa amaliy laboratoriyalar.
Dunyo bo‘yicha TryHackMe foydalanuvchilarining eng yaxshi 1 foiziga kirdim.
Profilni ko‘rishTryHackMe’ning Gold League’ida 19-yanvarda, so‘ng Platinum League’ida 26-yanvarda 1-o‘rinni egalladim.
Ikkala TryHackMe yo‘nalishini bir oyda tamomladim: hujum va himoya bo‘yicha 115 soatdan ortiq laboratoriyalar.
TryHackMe’ning Sapphire League’ida 9-fevralda 1-o‘rinni egalladim.
Ajratilgan Active Directory laboratoriyasini qurdim, LLMNR poisoning’dan domenni egallashgacha bo‘lgan hujum zanjirini takrorladim va telemetriya hamda himoya bo‘yicha xulosalarni hujjatlashtirdim.
Maqolani o‘qishHujum simulyatsiyasi, ogohlantirishlar korrelyatsiyasi va aniqlashni tekshirishni bog‘lovchi SIEM va Sentinel BAS yaratdim.
SIEM loyihasiTo‘g‘ridan-to‘g‘ri o‘z interfeysida ishga tushadigan yuklanuvchi Arch Linux distributivi SODIK OS’ni qurdim.
Maqolani o‘qishOvozli muloqot, Svelte interfeysi, cheklangan agentlar, nazoratli ish stoli amallari va himoyaviy monitoringga ega, asosan lokal ishlovchi Windows yordamchisi ARGUS’ni ishlab chiqyapman.
ARGUS loyihasiEC-Council Hackerverse CTF musobaqasining raqamli kriminalistika va insidentlarga javob berish yo‘nalishida qatnashdim. Ishtirok sertifikatida Master darajasi ko‘rsatilgan.
Kiber savodxonlik
Soxta yetkazib berish SMSini taniysizmi? Parollarni himoyalash, firibgarlikni aniqlash va hisoblarni xavfsiz saqlashni o‘rganing.
Sertifikatni to‘liq o‘lchamda ko‘rish uchun ustiga bosing.
EC-Council tomonidan berilgan, 2025-yil oktabr
Sertifikat raqami ECC5142870936
Haqiqiyligini tekshirishEC-Council’da tamomlangan, 2025-yil iyul
Sertifikat raqami 762648
Haqiqiyligini tekshirishEC-Council, 2026-yil 3-oktabr · Master darajasi
Sertifikat raqami 2104
Google, Coursera platformasida
2024-yil noyabr
Haqiqiyligini tekshirishGoogle, Coursera platformasida
2024-yil noyabr
Haqiqiyligini tekshirishZaid Sabih va zSecurity, Udemy platformasida
2023-yil noyabr, 16 soat
Haqiqiyligini tekshirishXavfsizlik loyihalari, tekshiruvlar va sinovlarda olingan xulosalar haqidagi texnik maqolalar.
Windows jurnallari, Sysmon, Process Explorer va Autoruns yordamida amaliy tekshiruv.
Windows AI yordamchisidagi ruxsatlar, butunlik tekshiruvi, sandbox va himoya chegaralari.
Shaxsiy laboratoriyadagi hujum bosqichlari, hodisa jurnallari va himoya tahlili.
Oxirgi tanlov:
 Asl nashr rasmi · BleepingComputer
 Asl nashr rasmi · BleepingComputer
 Asl nashr rasmi · BleepingComputer
Xavfsizlik nashrlaridan tanlangan xabarlar. To‘liq maqola uchun asl manbaga o‘ting. Rasmlar ko‘rsatilgan nashrga tegishli.
Loyihalar, texnik hamkorlik yoki ishlarim haqida savollar uchun elektron pochta yoki quyidagi shakl orqali bog‘laning.
Pochta orqali yozmoqchimisiz?
hello@sodik.euCV yuklab olish (PDF)Varshava, Polsha
3D sayt navigatsiyasi
Shaxsiy saytimni ko‘rishning boshqacha usuli.