ARGUS
ARGUS (Autonomous Reconnaissance and Guardian Unified System) — bitta Windows kompyuter uchun local-first ovozli yordamchi va xavfsizlik monitori. U uyg‘otuvchi so‘zni tinglaydi, kompyuterda amallarni bajaradi, o‘sha kompyuterni tahdidlardan kuzatadi va tahdid topilganda bosqichma-bosqich tuzatishni taklif qiladi.
- Rol
- Dizayn, muhandislik va xavfsizlik
- Yil
- 2026
- Holat
- Faol ishlab chiqilmoqda
- Kod
- Yopiq repozitoriy
- Kod qatorlari
- 63K+
- Test to‘plamlari
- 109
- ATT&CK bilan belgilangan detektorlar
- 16
- Ruxsatlari cheklangan ko‘nikmalar
- 48

ARGUS shahri
Har bir robot — haqiqiy ARGUS agenti. Har bir chiroq — backend holati.
Jamoa tuziladi
“Kompyuterim nega sekin ishlayapti?” Agentlar menejeri jamoa tuzadi va ular Agentlar shtabiga yo‘l oladi.
Siyosat va avtorizatsiya nazorati
Agentlar nima qilishni o‘zlari hal qiladi.
Siyosat va avtorizatsiya nazorati
Bunga ruxsat bor-yo‘qligini esa faqat siyosat va avtorizatsiya nazorati hal qiladi.
Kompyuterni boshqarishga olib boradigan yagona yo‘l. Har bir amal shu yerda siyosat tekshiruvi va sizning roziligingiz uchun to‘xtaydi.
Muallif: Sodik Tursunboev
ARGUS shahri
Bir kishi tomonidan loyihalangan, ishlab chiqilgan va himoyalangan; faol rivojlanishda davom etmoqda.
ARGUS 51 soniyada
“Kompyuterim nega sekin ishlayapti?” deb so‘rang, ARGUS sababini aniqlash uchun agentlardan jamoa tuzadi. Shahardagi har bir robot haqiqiy agent, har bir chiroq esa backendning jonli holati. Agentlar nima qilishni o‘zlari hal qiladi; bunga ruxsat bor-yo‘qligini esa faqat siyosat va avtorizatsiya nazorati hal qiladi.
- ARGUS
Shaxsiy AI operatsion tizimi: ovoz, mahalliy AI va xavfsizlik — o‘z kompyuteringizda.
- HUD paneli
Mahalliy AI, jonli telemetriya va gaplashsa bo‘ladigan ovoz — barchasi shu kompyuterda ishlaydi.
- Avvalo xavfsizlik
Muhrlangan fayllar, siyosat mexanizmi va o‘zgartirishni fosh qiluvchi audit zanjiri. Nimaga ruxsat borligini AI hech qachon o‘zi hal qilmaydi.
- ARGUS shahri
Har bir robot — haqiqiy ARGUS agenti. Har bir chiroq — backend holati.
- Jamoa tuziladi
“Kompyuterim nega sekin ishlayapti?” Agentlar menejeri jamoa tuzadi va ular Agentlar shtabiga yo‘l oladi.
- Agentlar shtabi
Planner, System, Diagnostics va Network vazifalar grafi ustida ishlaydi. Bu ish uchun Log Analysis mutaxassisi yollanadi.
- Tekshiruv instituti
Verifier dalillarni tekshirmaguncha hech narsa qabul qilinmaydi.
- Bulut elchixonasi
Bulut mutaxassisi shu yerda, xavfsiz shahar tashqarisida izlanish olib boradi. Bulut o‘ylay oladi. Bulut boshqara olmaydi.
- “Hammani akademiyaga yubor”
Bitta ovozli buyruq — va o‘nta agentning hammasi darsga yo‘l oladi.
- ARGUS akademiyasi
Darslar mahalliy modelda birma-bir o‘tadi, har birini tekshiruvchi baholaydi.
- Siyosat va avtorizatsiya nazorati
Kompyuterni boshqarishga olib boradigan yagona yo‘l. Har bir amal shu yerda siyosat tekshiruvi va sizning roziligingiz uchun to‘xtaydi.
- Muallif: Sodik Tursunboev
Bir kishi tomonidan loyihalangan, ishlab chiqilgan va himoyalangan; faol rivojlanishda davom etmoqda.
Umumiy ko‘rinish
Muammo
Kompyuterni boshqaradigan ovozli yordamchining o‘zi hujum yuzasiga aylanadi. U jarayonlarni ishga tushirishi va to‘xtatishi, klavishlarni bosishi, bufer almashinuvini o‘qishi, ekranni suratga olishi va kompyuterni o‘chirishi mumkin. Bularning qaysi biriga ruxsat berilishini til modeli hal qilmasligi kerak.
Nima qurdim
Bitta kompyuterda ishlaydigan ovoz bilan boshqariladigan yordamchi va o‘sha kompyuterni doimiy kuzatib boruvchi tahdidlarni aniqlash tizimi. Uyg‘otuvchi so‘z, nutqni tanish, nutq sintezi, kompyuterga tegadigan har bir ko‘nikma va qaysi ko‘nikma ishga tushishi haqidagi qaror — barchasi mahalliy bajariladi.
Bulutli model faqat umumiy suhbat uchun ishlatiladi va faqat nazorat moduli gapni yuborish xavfsiz deb topgandagina.
Nega bu muhim
AI’ni xavfsizlik qatlami boshqaradi, aksincha emas. ARGUS o‘zining avtorizatsiya kodini o‘zgartira olmaydi, audit jurnalini o‘chira olmaydi va o‘ziga ruxsat bera olmaydi. Bu qoidalar prompt’dagi ko‘rsatmalar bilan emas, kod va fayl tizimi ACL’lari bilan ta’minlanadi.
Asosiy natijalar
- Modelsiz aniqlanadigan ovozli buyruqlar
- 180
- Imzolangan yaxlitlik manifestidagi fayllar
- 84
- Ikki tekshiruvda tuzatilgan xavfsizlik kamchiliklari
- 9
Arxitektura
Ikki jarayon: mikrofon va karnayni boshqaradigan ovoz jarayoni hamda siyosatni hal qiluvchi orkestrator. Har bir ovozli buyruq bir xil yo‘ldan o‘tadi.
- Uyg‘otuvchi so‘zopenWakeWord, qurilmaning o‘zida
- Nutqdan matngafaster-whisper
- Niyatni yo‘naltirish180 ta qat’iy shablon, mos kelmasa mahalliy model
- Avtorizatsiya nazoratiHar bir amal uchun bir marta, fail-closed
- Ko‘nikmalarRuxsatlari cheklangan 48 ta modul
- Ovozli javobPiper TTS, gapma-gap uzatiladi
Parallel ishlaydi: 16 ta detektorli tahdid monitori, o‘zgartirishni aniqlaydigan audit jurnali va faqat loopback orqali ochiladigan HUD.
Yo‘naltirish mahalliy qoladi
Qaysi ko‘nikma ishga tushishini hal qilish har bir buyruqning buyruq qismidir («bank papkamni och», «hisob-fakturalarni o‘chir»). Bu qarorni har doim mahalliy Ollama modeli qabul qiladi. Buyruqdan bulut provayderiga boradigan kod yo‘li yo‘q va buni test isbotlaydi.
Har bir amal uchun yagona nazorat
Dispetcher har bir ko‘nikma chaqiruvidan oldin avtorizatsiya nazoratini aynan bir marta chaqiradi, rad etilganda esa davom etmay qaytadi. Bu tartib shunchaki diagrammada chizilmagan: uni dispetcherning AST’ini tahlil qiladigan test tekshiradi.
Rejalashtirish, bajarish, kuzatish, tuzatish
Ko‘p bosqichli maqsadlarni mahalliy model qismlarga ajratadi, ular kod ruxsat ro‘yxati bo‘yicha tekshiriladi, so‘z bilan tavsiflanadi va faqat tasdiqdan keyin bajariladi. Har bir qadam bajarilayotgan paytda qayta avtorizatsiyadan o‘tadi va qadam rejadagidek ishlamasa, bajarish darhol to‘xtaydi. Qaytarib bo‘lmaydigan hech narsani rejalashtirib bo‘lmaydi.
Haqiqiy holatni ko‘rsatadigan interfeys
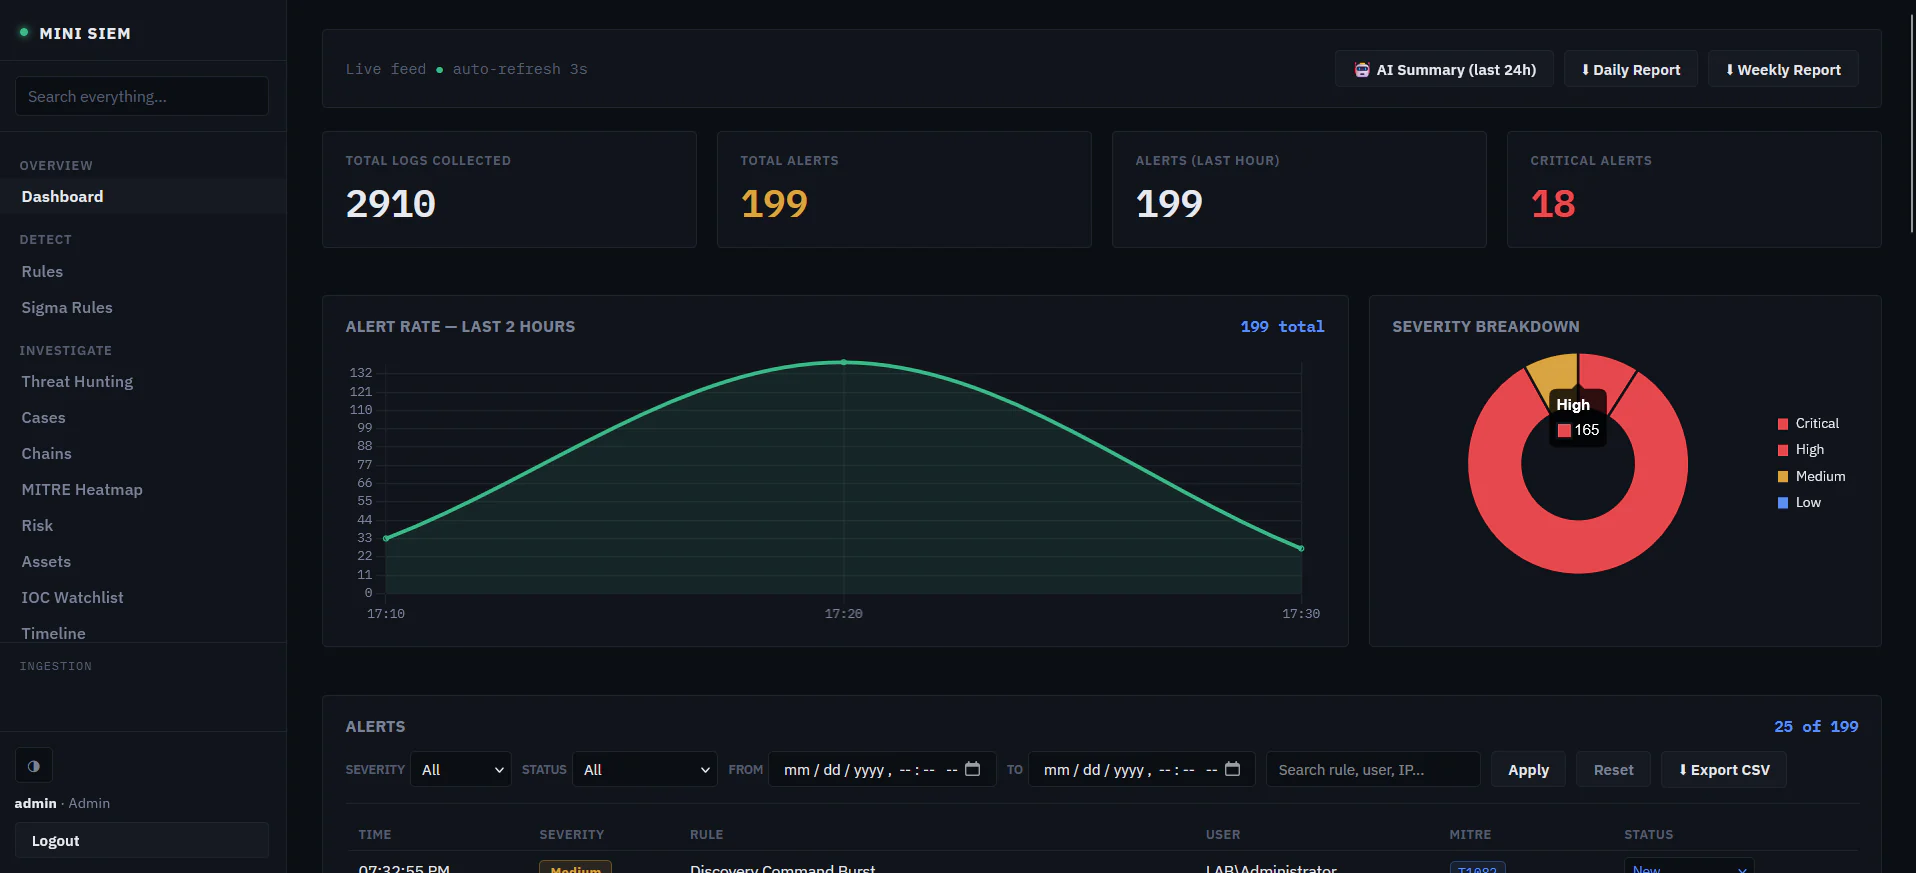
HUD — loopback orqali har bir sessiya uchun alohida token va Origin tekshiruvi bilan beriladigan yagona mustaqil fayl. U jonli telemetriya, detektorlar holati, audit jurnali va qaysi detektorlar haqiqatda ishlayotganiga qarab bo‘yalgan MITRE ATT&CK qamrov jadvalini ko‘rsatadi.
Ishonch darajasiga ko‘ra ajratilgan uchta model
Bu ajratish tezlik uchun emas, xavfsizlik chegarasi sifatida qilingan.
| Model | Vazifasi | Kompyuterdan chiqadimi? |
|---|---|---|
| Ollama (mahalliy) | Kompyuterni to‘liq boshqarish: buyruqlarni tasniflash va shaxsiy suhbat | Hech qachon |
| Groq (bulut) | Umumiy savollarga tezkor javoblar | Faqat bulut nazorati ruxsat berganda |
| Gemini (bulut) | Groq so‘rovlar chekloviga yetganda zaxira | Faqat bulut nazorati ruxsat berganda |
Texnologiyalar
Xavfsizlik
Klavishlarni bosa oladigan va kompyuterni o‘chira oladigan yordamchi haqiqiy hujum yuzasi sifatida ko‘riladi. Eng muhim himoya choralari quyida.
Oltita avtorizatsiya darajasi, fail-closed
Noma’lum amallar L2 darajasida yopiladi. Muvaffaqiyatsiz autentifikatsiya qaysi omil xato ekanini hech qachon oshkor qilmaydi, PIN bloklash esa qayta ishga tushirishdan keyin ham saqlanadi.
| Daraja | Talab | Misollar |
|---|---|---|
L0 | Hech narsa | Vaqt, ob-havo, hisob-kitob, oddiy suhbat |
L1 | Ochilgan sessiya | Ilovalar, oynalar, ovoz balandligi, diagnostika |
L2 | Yangi autentifikatsiya (120 soniya ichida) | Fayllar, seyf, ekran surati, UI avtomatlashtirish, tuzatishlar |
L3 | Yangi autentifikatsiya + ovozli tasdiq | Diktovka, bufer almashinuviga yozish, xotirani o‘chirish, veb-saytdagi vazifalar |
L4 | Ikki mustaqil omil + tasdiq | O‘chirish, kompyuterni o‘chirish |
L5 | Faqat apparat asosida | Hozircha hech narsa mos kelmaydi; daraja pasaytirilmaydi, rad etiladi |
Asosiy himoya choralari
AI o‘zgartira olmaydigan cheklovlar
Hech bir kod yo‘li ARGUS’ning o‘z o‘rnatmasi, holati yoki seyfini yozmaydi, o‘chirmaydi yoki ishga tushirmaydi; buni fayl tizimi ACL’lari ham qo‘llab-quvvatlaydi. Bu himoya paydo bo‘lishidan oldin «auth’ni o‘chir» buyrug‘i
auth.pyfayliga ishora qilib, uni Savatga yuborishga tayyorlagan edi.Imzolangan yaxlitlik manifesti
84 ta fayl bo‘yicha SHA-256 xeshlar, HMAC kaliti Windows DPAPI bilan muhrlangan. Muhim darajadagi xatolik yuklanishni to‘xtatadi.
Imkoniyatlar kod bilan solishtiriladi
Har bir ko‘nikma nimalardan foydalanishi mumkinligini e’lon qiladi (tarmoq, fayl tizimi, subprocess, klavishlar, bufer, ekran). Har yuklanishda bu e’lon uning AST’i haqiqatda nimani import qilib chaqirayotgani bilan solishtiriladi; mos kelmasa, yuklanish to‘xtaydi.
Bajarish uchun sandbox
Beshta dasturdan iborat ruxsat ro‘yxati, hech qachon shell yo‘q, maxsus belgilar yo‘q, qat’iy vaqt chegarasi va Win32 job obyektlari, shuning uchun vaqt tugasa butun jarayonlar daraxti to‘xtatiladi. PowerShell ataylab ruxsat etilmagan.
Chiquvchi trafik cheklovlari va SSRF himoyasi
Har bir komponentning tarmoqqa chiqishi belgilangan xostlar to‘plamiga bog‘langan, noma’lum komponentlar esa tarmoqqa umuman chiqa olmaydi. Tadqiqot so‘rovlari DNS’ni aniqlaydi va olingan IP manzilni xususiy, loopback, link-local va zaxiralangan diapazonlarga nisbatan tekshiradi.
Faqat loopback’dagi boshqaruv qatlami
127.0.0.1 manziliga bog‘langan, har sessiya uchun yangi token doimiy vaqtda solishtiriladi, Origin tekshiriladi va daqiqasiga 30 ta buyruq chegarasi bor.
O‘zgartirishni aniqlaydigan audit jurnali
Har bir buyruq, javob va bloklangan so‘rov ARGUS o‘chira olmaydigan HMAC zanjirli jurnalga yoziladi. API kalitlari, JWT, maxfiy kalitlar va karta raqamlari jurnalga yozilishi, aytilishi yoki saqlanishidan oldin yashiriladi.
Prompt-injection’ni cheklash
Internetdan olingan kontent ARGUS nima deyishiga ta’sir qilishi mumkin, lekin nima qilishiga hech qachon. Buyruqlarni faqat egasining o‘z so‘zlari boshqaradi.
Tahdid modeli ataylab da’vo qilmaydigan narsalar
Ovoz autentifikatsiya emas
Mikrofon yonidagi har kim buzmaydigan buyruqlarni bera oladi. Buzuvchi amallar uchun og‘zaki «ha» emas, balki yozilgan PIN yoki ikkinchi omil kerak.
Yuzni tanish hech qachon qulf emas
RGB kamera yuzni uning suratidan ajrata olmaydi, shuning uchun yuz faqat salomlashish uchun ishlatiladi va hech qachon qulfni ochmaydi.
Yaxlitlikning chegaralari bor
Shu foydalanuvchi nomidan ishlayotgan hujumchi tekshiruvchini qayta yozib, qayta muhrlashi mumkin. Yaxlitlik ARGUS’ning o‘zini o‘zi buzishini to‘xtatadi va tasodifiy xatolarni ushlaydi; qat’iyatli mahalliy hujumchini to‘xtatmaydi.
Shaxs emas, tiriklik tekshiruvi
Ovoz tekshiruvi yozib olingan ovozni aldamaydigan chaqiriq-javob usuli. U kim gapirayotganini aniqlamaydi.
Aniqlash
O‘n oltita aniqlash moduli ARGUS boshqaradigan kompyuterni kuzatadi. Har bir topilma MITRE ATT&CK bilan belgilanadi va o‘zgartirishni aniqlaydigan audit jurnaliga yoziladi.
| Detektor | Nimani kuzatadi | ATT&CK |
|---|---|---|
| lsass | LSASS’ga qarshi hisob ma’lumotlariga kirish, jumladan yuqori huquqli damperlar | T1003.001 |
| lolbin | Kodlangan va proksi orqali bajarish | T1059 T1218 T1105 |
| persistence | Beshta avtoyuklash joyi, farqlar ko‘rinishida | T1547 T1543 T1053 |
| netconfig | Hosts fayli, DNS va proksi | T1565.001 T1557 T1090 |
| defenses | Windows’ning o‘z himoyalari o‘chirilishi | T1562.001 T1548.002 |
| privacy | Kamera va mikrofondan foydalanish | T1123 T1125 |
| clipboard | Hamyon manzillarini almashtirish | T1115 |
| canary | Hech kim tegmasligi kerak bo‘lgan aldamchi fayllar | T1083 |
| listening | Yangi tarmoq tinglovchilari | T1571 T1021 |
| tamper | ARGUS’ning o‘z himoyasi | T1562 |
Aniqlash intizomi
Avval bazaviy holat
Har bir farq detektorining birinchi o‘tishi hech qachon ogohlantirmaydi. U bazaviy holatni yozib oladi.
To‘lqinlar birlashtiriladi
Bir-biriga bog‘liq o‘zgarishlar to‘lqini yuzlab emas, bitta topilmaga aylanadi.
Ko‘rinmas joylar halol ko‘rsatiladi
O‘qib bo‘lmaydigan joy ommaviy o‘chirish sifatida ko‘rsatilmaydi, farqdan chiqarib tashlanadi.
Bosqichma-bosqich tuzatish, hech qachon avtomatik emas
ARGUS zararli avtoyuklashni olib tashlashni (qayta tiklash uchun jurnalga yoziladi), faylni karantinga qo‘yishni (ko‘chiriladi, hech qachon o‘chirilmaydi) yoki shubhali jarayonni to‘xtatishni taklif qiladi va «ha» javobisiz hech narsa qilmaydi.
Yuqori huquqli hisob damperlarini ko‘rish (T1003.001)
Asosiy jarayon ishga tushishda SeDebugPrivilege’dan butunlay voz kechadi. Prompt’lar bilan ishlaydigan jarayon uchun bu to‘g‘ri tanlov, lekin u LSASS’ni damp qilayotgan yuqori huquqli vositani ko‘ra olmaydi degani. Bu holatni alohida, yagona vazifali yordamchi qoplaydi: u imtiyozni saqlaydi va faqat bitta ish qiladi — skanerlaydi. Unda model ham, HTTP ham, tarmoq yo‘li ham yo‘q.
Ikki qism faqat egasi ocha oladigan nomlangan kanal orqali muloqot qiladi va har tomon ishonishdan oldin boshqasining jarayon tasvirini tekshiradi. Har bir topilma audit jurnaliga yozilishidan oldin qayta tekshiriladi. Yordamchi o‘rnatilmagan bo‘lsa, ATT&CK jadvali bu katakni o‘zini ko‘rsatmay, cheklangan holatda ko‘rsatadi.
Testlash
ARGUS haqidagi asosiy da’volar — har bir amal avtorizatsiyadan o‘tishi va yo‘naltirish hech qachon kompyuterdan chiqmasligi — shunchaki tavsiflanmagan, testlar bilan tasdiqlangan.
- Test kodi qatorlari
- 19,173
- Kod bazasidagi ulushi
- ~30%
Testlar nimani isbotlaydi
Arxitektura
test_architecture.pydispetcherning AST’ini tahlil qiladi va avtorizatsiya nazorati har bir ko‘nikma chaqiruvidan oldin aynan bir marta chaqirilishini hamda rad etilganda davom etmay qaytishini tasdiqlaydi.Maxfiylik
test_local_control.pybuyruqdan bulut provayderiga boradigan kod yo‘li yo‘qligini isbotlaydi.Xatolik yo‘llari
LSASS yordamchisi testlari aloqa protokoli, kanal ishonchi va topilma filtrlarini qamrab oladi. O‘qishlar muddat bilan cheklangan, shuning uchun ulanib hech narsa yubormagan tomon taxminan 6 soniyadan keyin uziladi.
Yuklanish vaqtidagi tekshiruvlar
Yaxlitlik tekshiruvi va AST imkoniyatlar skaneri har yuklanishda ishlaydi, xatolik esa yuklanishni to‘xtatadi. O‘z-o‘zini tekshirish vositasi regressiya testlarini jarayon ichida bajaradi va har bir to‘plam bo‘yicha natijani beradi.
Xavfsizlik tekshiruvi
Ikki maxsus xavfsizlik tekshiruvi to‘qqizta kamchilikni topib tuzatdi, jumladan XSS’dan RCE’gacha, autentifikatsiyasiz mahalliy API’ga kirish, SSRF va hisob ma’lumotlarining oshkor bo‘lishi.