Анализ подозрительных процессов Windows
Практический разбор с журналами Windows, Sysmon, Process Explorer и Autoruns.
Аналитик по кибербезопасности
Warsaw 2026
ОПЕРАЦИИ SOC
Обнаружение угроз, расследование инцидентов и автоматизация безопасности в практических проектах.
Сертифицированный этичный хакер (CEH)
Срез рейтинга: 30 октября 2026 года
Избранные проекты по разработке детектов, эмуляции атак и автоматизации безопасности.
Инженерия обнаружения
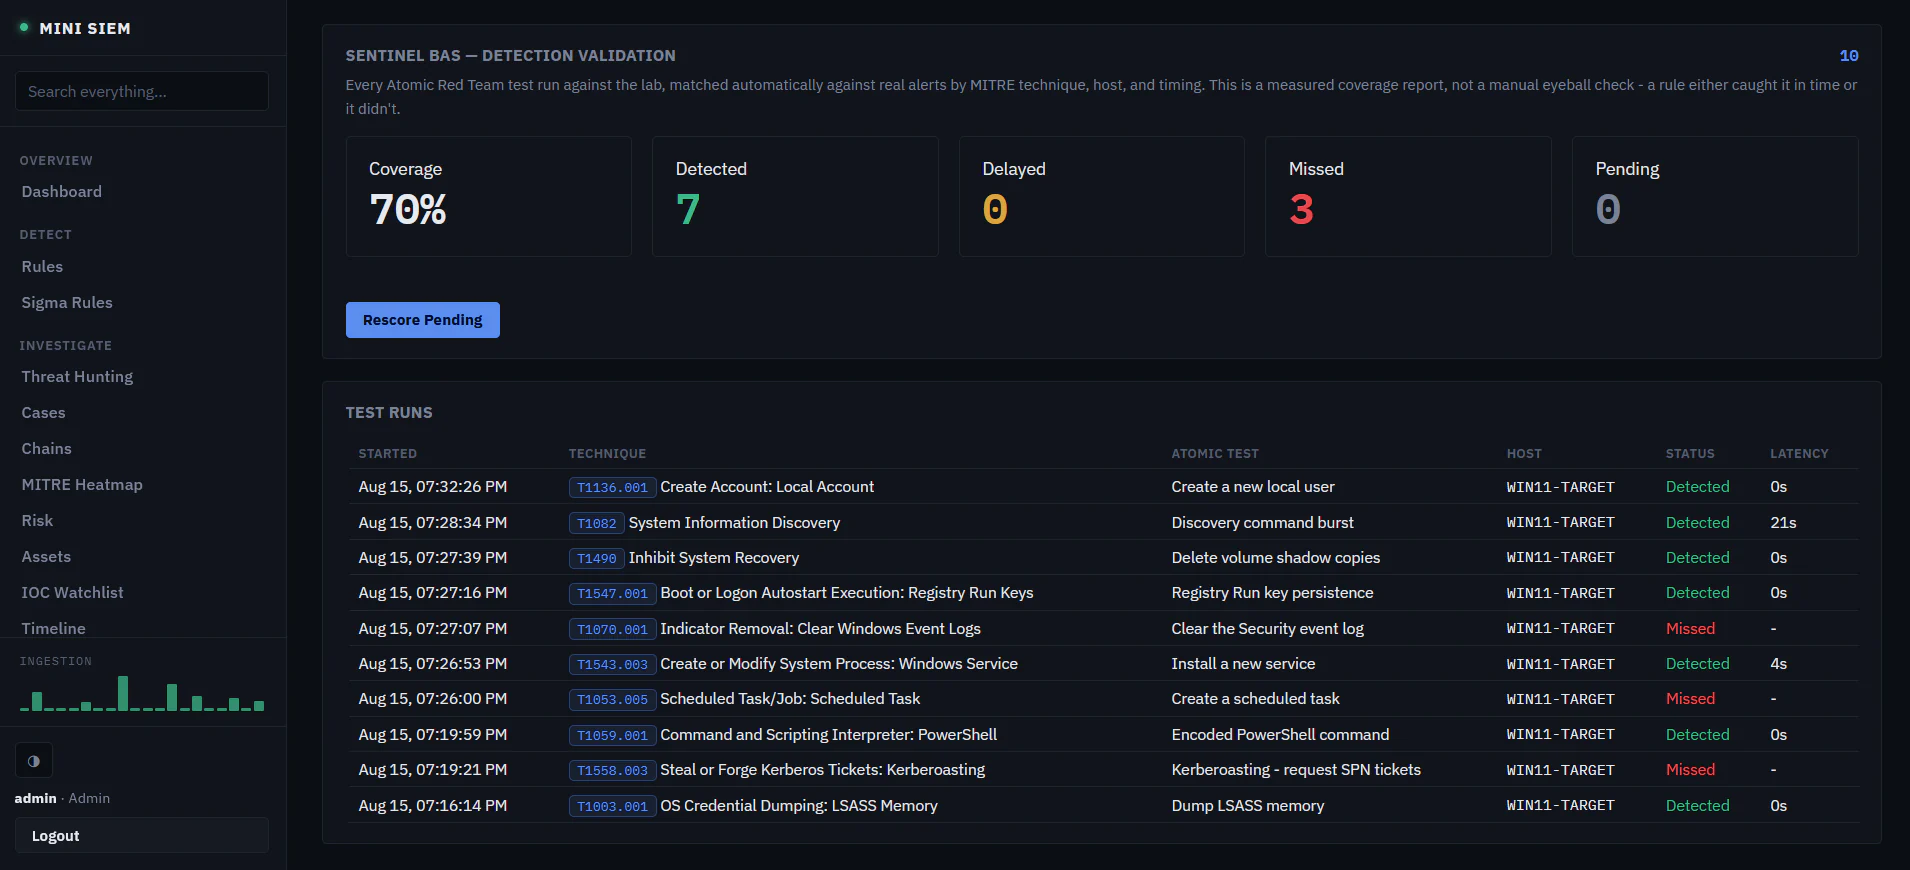
Собственная SIEM на Python в связке с Sentinel BAS для проверки правил обнаружения, корреляции оповещений и анализа пропущенных симуляций атак.
Доказательства Семь симуляций вызвали соответствующие оповещения, три — нет. Пропуск Kerberoasting объяснялся полем, которое парсер не извлекал.
Лаборатория Purple Team
Изолированная лаборатория Active Directory для изучения злоупотребления учётными данными, бокового перемещения и компрометации домена с документированной телеметрией и защитным анализом.
Доказательства Зафиксированы данные Windows Security, Sysmon и OpenSSH на этапах цепочки атаки.
Инженерия безопасности
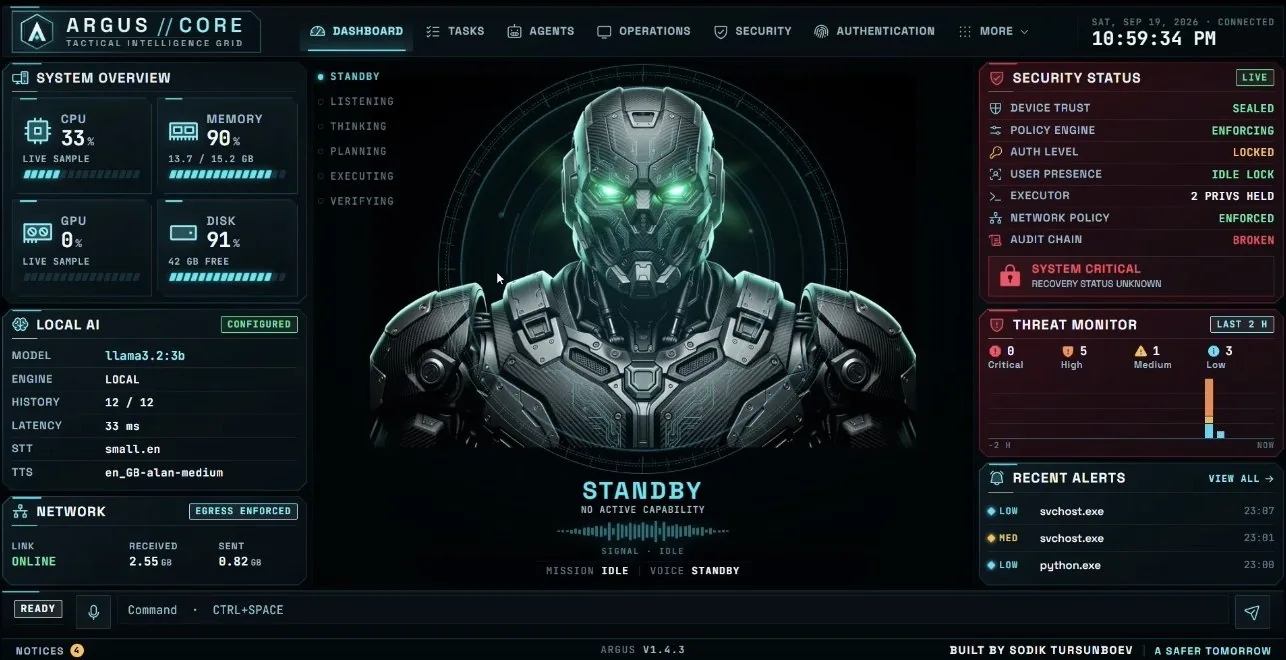
Windows-ассистент в активной разработке: голосовое и текстовое взаимодействие, ограниченные агентные процессы и автоматизация рабочего стола с авторизацией на бэкенде.
Доказательства Открытый исходный код Windows-приложения с голосом, автоматизацией рабочего стола, ограниченными агентами, 3D-представлением состояния и инструкцией по установке.
Проверка обнаружения
Оригинальные скриншоты и записи лаборатории
Выберите скриншот или запись, чтобы посмотреть контекст и исходный материал.
Sentinel BAS сопоставляет симуляции атак с оповещениями SIEM и показывает результаты проверки.
Результаты Sentinel BAS. Записанный скриншот проекта.
Я анализирую активность Windows и Linux, чтобы расследовать подозрительное поведение и оценивать его последствия.
Работаю со Splunk и Elastic Stack (ELK: Elasticsearch, Logstash и Kibana), а также с инструментами SIEM, SOAR и EDR.
Моя практика включает анализ журналов, расследование фишинга и вредоносного ПО, цифровую криминалистику и реагирование на инциденты. Я сопоставляю события, исследую артефакты на конечных устройствах и документирую выводы и рекомендации по реагированию.
Моя база в наступательной безопасности включает тестирование веб-приложений (OWASP), эмуляцию атак на Active Directory и red teaming. Эти знания помогают разбирать действия атакующих и оценивать охват защитных механизмов.
Каждый навык связан с проектом или подтверждением обучения.
Разрабатываю ARGUS — Windows-ассистента, отделяющего предложения модели от разрешений на выполнение. Механизмы контроля и ограничения описаны в проекте.
Создал Sentinel BAS: связал симуляции атак с оповещениями SIEM и исследовал пробелы в логике обнаружения.
Разработал собственную SIEM на Python/Flask — разработал сбор журналов, корреляцию и реагирование с подтверждением аналитика.
Построил AD Purple Team лабораторию — проследил пути атак и документировал телеметрию и выводы для защиты.
Исследовал вредоносное ПО, фишинг и ransomware и анализировал инциденты безопасности. Мой практический опыт также включает тестирование веб-приложений на проникновение с опорой на рекомендации OWASP.
Бакалавриат по компьютерной инженерии
От моего первого курса по этичному хакингу в ноябре 2023 года до систем, которые я строю сегодня.
Мой первый курс по этичному хакингу: 16 часов с Zaid Sabih и zSecurity на Udemy.
Проверить сертификатТри курса, авторизованных Google, на Coursera: Foundations of Cybersecurity, Play It Safe: Manage Security Risks и Connect and Protect: Networks and Network Security.
Посмотреть сертификатыПрошёл курс Certified Ethical Hacker в EC-Council.
Сертификат EC-Council, идентификатор ECC5142870936.
Проверить подлинностьПрошёл учебный путь TryHackMe: 30 часов 40 минут практических лабораторий.
Занял 1-е место в Gold League TryHackMe 19 января, а затем в Platinum League 26 января.
Прошёл оба пути TryHackMe за один месяц: более 115 часов лабораторий по атаке и защите.
Занял 1-е место в Sapphire League TryHackMe 9 февраля.
Создал изолированную лабораторию Active Directory, воспроизвёл цепочку атак от LLMNR poisoning до компрометации домена и документировал телеметрию и выводы для защиты.
Читать статьюПостроил собственную SIEM и Sentinel BAS для симуляции атак, корреляции оповещений и проверки обнаружения.
Проект SIEMПостроил SODIK OS, загружаемый дистрибутив Arch Linux, который сразу запускается в собственный кинематографичный интерфейс.
Читать статьюРазрабатываю ARGUS, Windows-ассистента с преимущественно локальной обработкой, голосом, интерфейсом Svelte, ограниченными агентами, контролируемыми действиями и защитным мониторингом.
Проект ARGUSУчаствовал в направлении цифровой криминалистики и реагирования на инциденты EC-Council Hackerverse CTF. В сертификате участия указан уровень Master.
Киберграмотность
Узнали бы вы поддельное сообщение о доставке? Научитесь защищать пароли, замечать мошенничество и сохранять доступ к аккаунтам.
Нажмите на сертификат, чтобы открыть его в полном размере.
Выдан EC-Council, октябрь 2025
Номер сертификата ECC5142870936
Проверить подлинностьПройден в EC-Council, июль 2025
Номер сертификата 762648
Проверить подлинностьEC-Council, 3 октября 2026 · уровень Master
Номер сертификата 2104
Google, на Coursera
Ноябрь 2024
Проверить подлинностьZaid Sabih и zSecurity, на Udemy
Ноябрь 2023, 16 часов
Проверить подлинностьТехнические статьи о проектах, расследованиях и результатах тестирования.
Практический разбор с журналами Windows, Sysmon, Process Explorer и Autoruns.
Авторизация, проверка целостности, sandbox и ограничения AI-ассистента для Windows.
Разбор цепочки атаки в собственной лаборатории, журналов событий и защитных мер.
Последняя подборка:
 Оригинальное изображение издателя · BleepingComputer
 Оригинальное изображение издателя · BleepingComputer
 Оригинальное изображение издателя · BleepingComputer
Подборка материалов из изданий о безопасности. Полные статьи доступны по ссылкам на первоисточники. Изображения принадлежат указанному изданию.
Для обсуждения проектов, технического сотрудничества или вопросов о моей работе напишите на электронную почту или через форму ниже.
Удобнее по почте?
hello@sodik.euСкачать CV (PDF)Варшава, Польша
3D-навигация по сайту
Другой способ познакомиться с моим личным сайтом.