Loyihalar

Xavfsizlik muhandisligi va tahdidlarni aniqlash bo‘yicha ishlar: har bir loyiha nima qiladi, nima asosida qurilgan va batafsil qayerda o‘qish mumkin.

Loyihalarni taqqoslash Tahdidlarni aniqlash: umumiy ko‘rinish

Loyihalarni taqqoslash

Har bir loyihadagi hissam, natijalar va cheklovlarni solishtiring.

Qayd etilgan laboratoriya ishi

Custom SIEM + Sentinel BAS

Mening hissam
SIEM, Sentinel BAS simulyatsiyalari va testlarni ogohlantirishlar bilan moslashtirishni yaratdim.
Natija
Yettita simulyatsiya bo‘yicha mos ogohlantirishlar yaratildi, uchtasida esa yaratilmadi. Kerberoasting holatining aniqlanmaganiga parser ajratib olmagan maydon sabab bo‘lgan.
Qayd etilgan laboratoriya ishi

Active Directory Purple Team Lab

Mening hissam
Laboratoriyani qurdim, hujum zanjirini takrorladim va himoya bo‘yicha xulosalarni yozdim.
Natija
Hujum zanjiri bo‘ylab Windows Security, Sysmon va OpenSSH dalillari qayd etildi.

Faol ishlab chiqilmoqda

ARGUS

Mening hissam
Yordamchi, V2 interfeysi, agent yadrosi, Windows modullari, monitoring va server tomonidagi xavfsizlik mexanizmlarini ishlab chiqyapman.
Natija
Ovoz, ish stoli jarayonlari, cheklangan agentlar, 3D holat ko‘rinishi va o‘rnatish hujjatlariga ega ochiq Windows kodi.
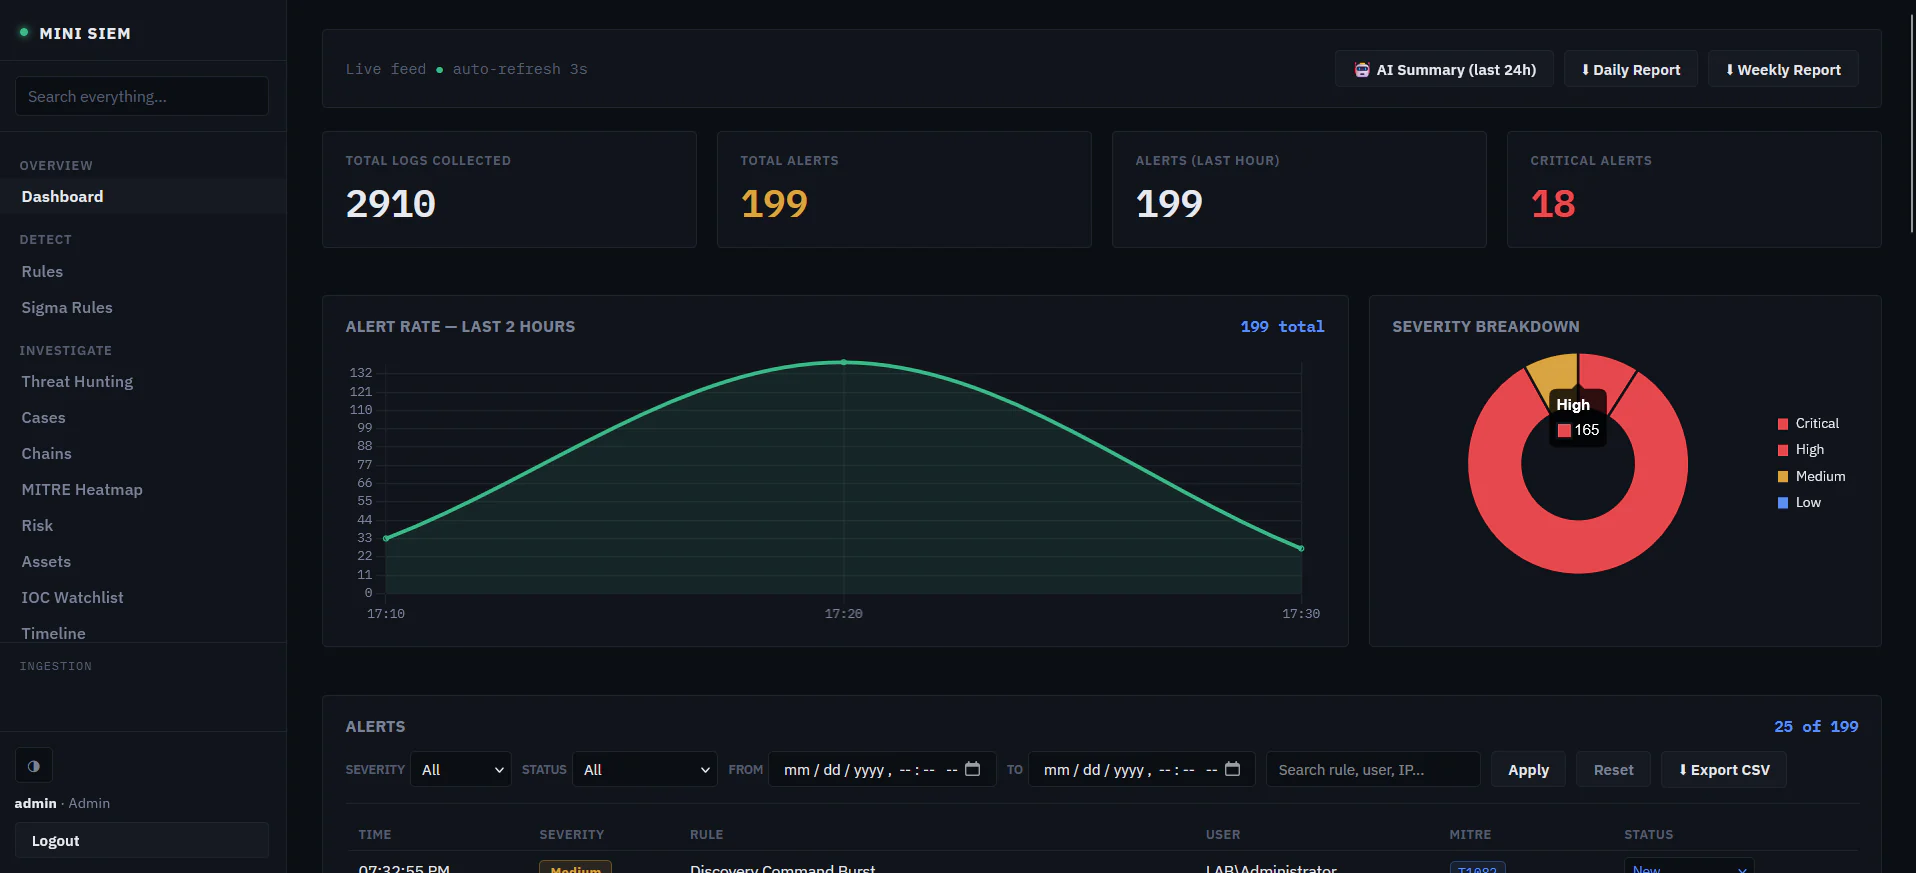
  • Maxsus SIEM boshqaruv paneli: ogohlantirishlar soni, vaqt bo‘yicha ogohlantirishlar tezligi va jiddiylik darajalari

    Tahdidlarni aniqlash muhandisligi

    Custom SIEM + Sentinel BAS

    Aniqlash qoidalarini sinash, ogohlantirishlarni o‘zaro bog‘lash va aniqlanmagan hujum simulyatsiyalarini tahlil qilish uchun Python’da yaratilgan SIEM va Sentinel BAS.

    • Sigma
    • MITRE ATT&CK
    • Python

    Loyiha haqida qisqacha

    Muammo
    Nazoratli hujum simulyatsiyalari SIEM’da kutilgan ogohlantirishlarni yaratishini tekshirish.
    Arxitektura
    Windows/Linux yig‘uvchilari → Python/Flask → SQLite → Sigma, korrelyatsiya va nazoratli SOAR.
    Mening hissam
    SIEM, Sentinel BAS simulyatsiyalari va testlarni ogohlantirishlar bilan moslashtirishni yaratdim.
    Sinovlar
    Atomic Red Team’ning o‘nta sinovi; ogohlantirishlar usul, xost va vaqt bo‘yicha moslashtirilgan.
    Natija
    Yettita simulyatsiya bo‘yicha mos ogohlantirishlar yaratildi, uchtasida esa yaratilmadi. Kerberoasting holatining aniqlanmaganiga parser ajratib olmagan maydon sabab bo‘lgan.
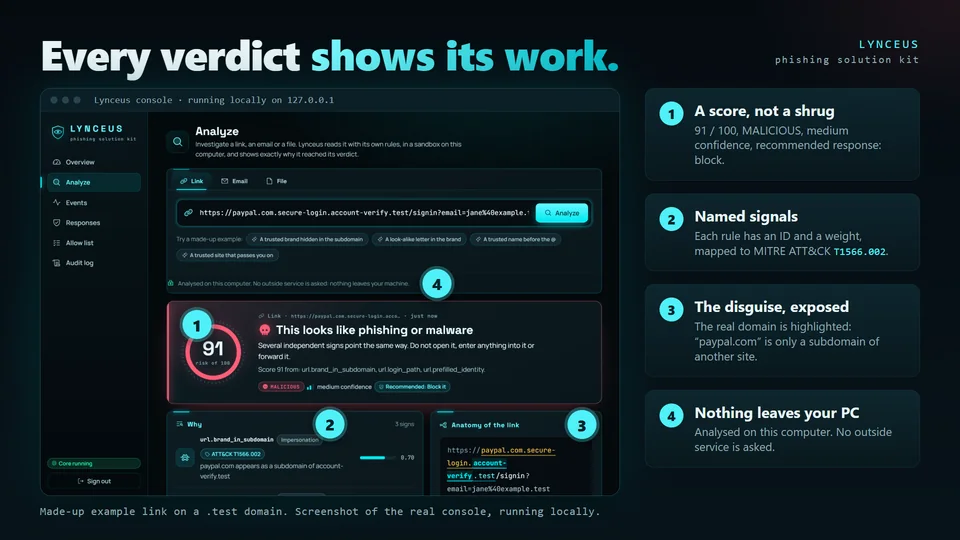
  • Lynceus konsoli .test domenidagi to‘qima havolani tahlil qilmoqda: 100 dan 91 xavf bali, o‘rtacha ishonch bilan “zararli” va bloklash tavsiyasi, MITRE ATT&CK T1566.002 bilan nomlangan belgilar va haqiqiy domeni ajratib ko‘rsatilgan havola tuzilishi.

    Fishingni aniqlash, ishlab chiqilmoqda

    Lynceus

    Windows uchun lokal ishlaydigan fishing aniqlash tizimi. Lynceus havolalar, xatlar, fayllar va so‘rov bo‘yicha sahifaning o‘zini foydalanuvchining o‘z kompyuteridagi izolyatsiyalangan muhitda (sandbox) o‘qiydi, o‘zining qoidalari, fayl xeshlari va faqat ogohlantira oladigan, ma’lumotlarda o‘rgatilgan domen modeli asosida qaror qiladi va har bir xulosani tushuntiradi: ball, unga sabab bo‘lgan belgilar va dalillar. Standart holatda hech narsa tashqi xizmatga yuborilmaydi, karantinga olingan hech narsa o‘chirilmaydi.

    • Python
    • FastAPI
    • C# (.NET 10)
    • TypeScript
    • React
    • Rust (Tauri 2)
    • PostgreSQL
    • Docker

  • Purple Team laboratoriyasi

    Active Directory Purple Team Lab

    Hisob ma’lumotlaridan noqonuniy foydalanish, tarmoq ichida harakatlanish va domenni egallashni o‘rganish uchun ajratilgan Active Directory laboratoriyasi. Telemetriya va himoya tahlili hujjatlashtirilgan.

    • Active Directory
    • Sysmon
    • MITRE ATT&CK

    Loyiha haqida qisqacha

    Muammo
    Dastlabki kirishdan domenni egallashgacha bo‘lgan hujum zanjirini kuzatish va mavjud telemetriyani baholash.
    Arxitektura
    Alohida Windows Server 2022 domeni, ish stansiyasi va Kali hujumchi tizimi.
    Mening hissam
    Laboratoriyani qurdim, hujum zanjirini takrorladim va himoya bo‘yicha xulosalarni yozdim.
    Sinovlar
    Hisob ma’lumotlaridan foydalanish, tarmoq ichida harakatlanish, DCSync, Golden Ticket va SCP ssenariylari.
    Natija
    Hujum zanjiri bo‘ylab Windows Security, Sysmon va OpenSSH dalillari qayd etildi.

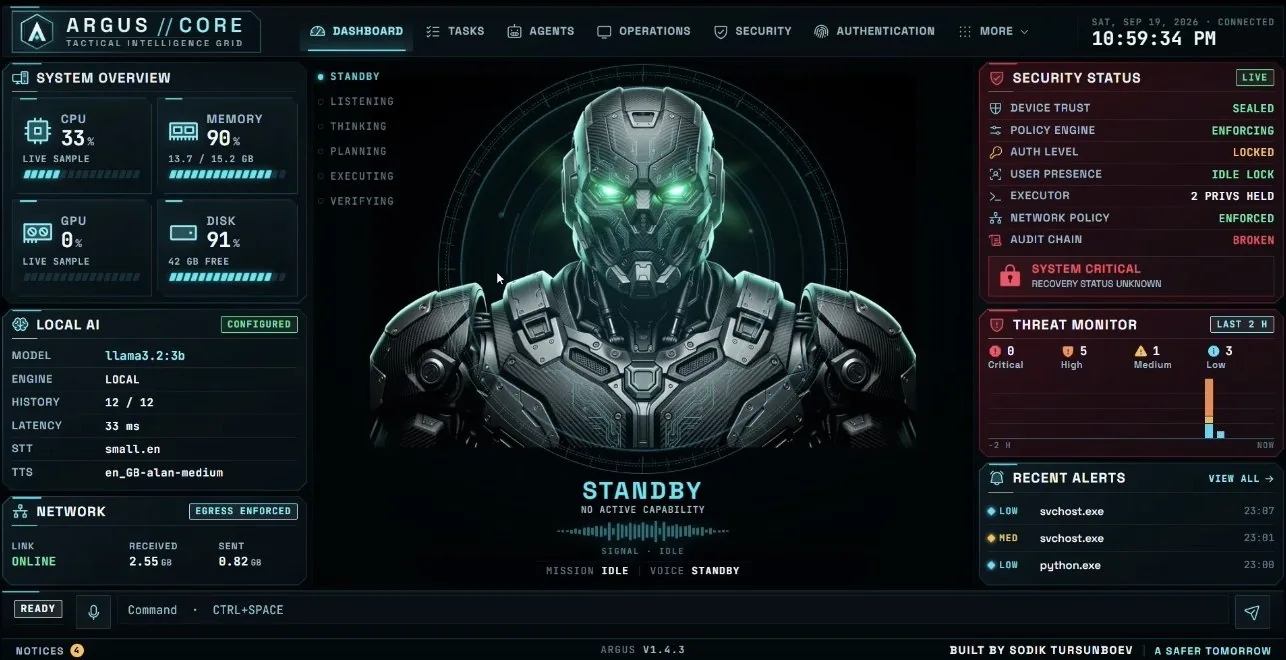
  • ARGUS’ning oldingi versiyasidan yozib olingan interfeys; joriy kod V2 Svelte interfeysidan foydalanadi

    Xavfsizlik muhandisligi

    ARGUS

    Faol ishlab chiqilayotgan Windows yordamchisi: ovozli va matnli muloqot, chegaralangan agent jarayonlari va server ruxsatlari bilan boshqariladigan ish stoli avtomatizatsiyasi.

    • Python
    • Svelte 5
    • FastAPI
    • Windows

    Loyiha haqida qisqacha

    Muammo
    AI yaratgan takliflar va amallarni bajarish ruxsatini aniq ajratuvchi Windows yordamchisini ishlab chiqish.
    Arxitektura
    Svelte 5 / TypeScript interfeysi → FastAPI REST va WebSocket xizmati → yo‘naltirish, avtorizatsiya, aniq amalga bog‘langan ruxsatlar va ko‘nikma modullari; alohida ovoz jarayonlari.
    Mening hissam
    Yordamchi, V2 interfeysi, agent yadrosi, Windows modullari, monitoring va server tomonidagi xavfsizlik mexanizmlarini ishlab chiqyapman.
    Sinovlar
    Loyiha tahlili ochiq kod va hujjatlarga tayanadi. Joriy versiyaning Windows’da ishlash sinovlari mustaqil tekshirilmagan.
    Natija
    Ovoz, ish stoli jarayonlari, cheklangan agentlar, 3D holat ko‘rinishi va o‘rnatish hujjatlariga ega ochiq Windows kodi.

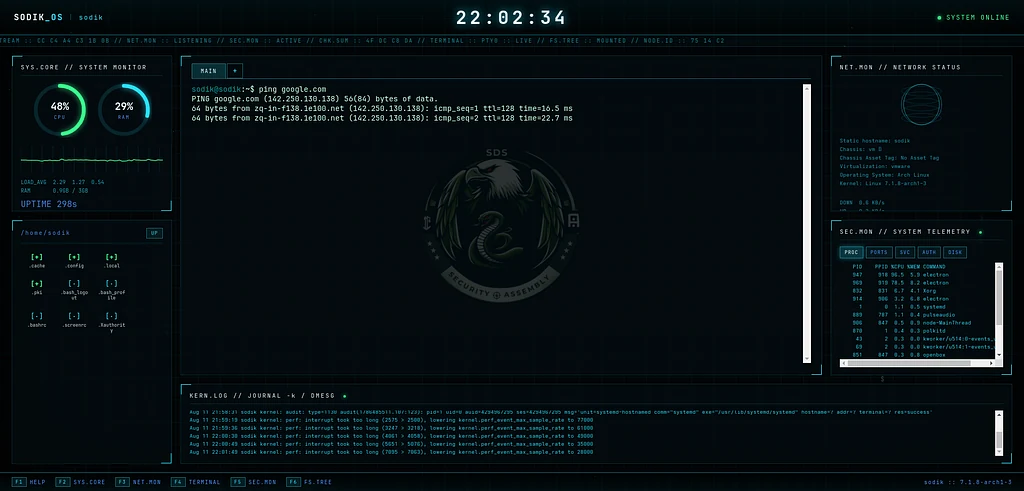
  • Yuklangandan keyingi SODIK OS: tizim monitori, jonli terminal, tarmoq holati va xavfsizlik telemetriyasi panellari

    Operatsion tizim

    SODIK OS

    O‘z interfeysi, haqiqiy root shell’i va jonli telemetriyasiga ega yuklanuvchi Arch Linux tizimi. Ishga tushishda AI ovozi ishlaydi.

    • Arch Linux
    • Electron
    • node-pty