Проекты

Работы по инженерии безопасности и обнаружению угроз: что делает каждый проект, на чём он построен и где прочитать подробнее.

Сравнить проекты Обзор инженерии обнаружения

Сравнение проектов

Мой вклад, результаты и ограничения каждого проекта.

Записанная лабораторная работа

Custom SIEM + Sentinel BAS

Мой вклад
Разработал SIEM, симуляции Sentinel BAS и сопоставление оповещений с тестами.
Результат
Семь симуляций вызвали соответствующие оповещения, три — нет. Пропуск Kerberoasting объяснялся полем, которое парсер не извлекал.
Записанная лабораторная работа

Active Directory Purple Team Lab

Мой вклад
Собрал лабораторию, воспроизвёл цепочку атак и описал выводы для защиты.
Результат
Зафиксированы данные Windows Security, Sysmon и OpenSSH на этапах цепочки атаки.

Активная разработка

ARGUS

Мой вклад
Разрабатываю ассистента, интерфейс V2, агентное ядро, модули Windows, мониторинг и механизмы безопасности бэкенда.
Результат
Открытый исходный код Windows-приложения с голосом, автоматизацией рабочего стола, ограниченными агентами, 3D-представлением состояния и инструкцией по установке.
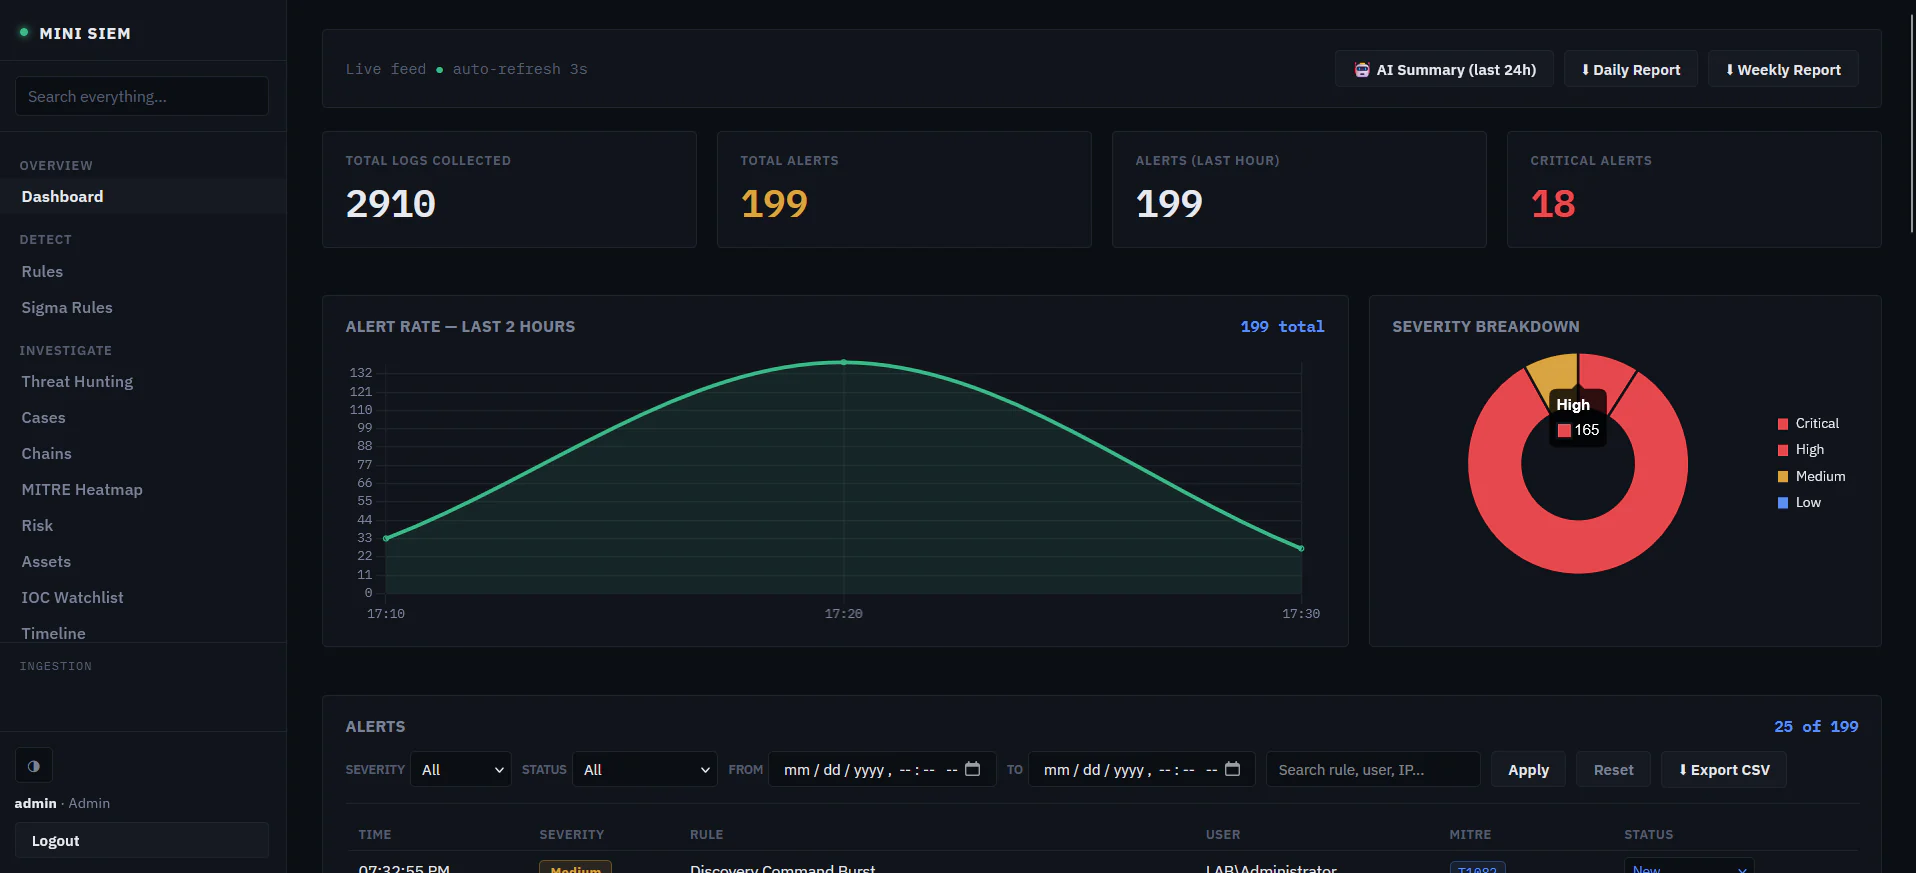
  • Панель собственной SIEM: число оповещений, динамика оповещений во времени и распределение по критичности

    Инженерия обнаружения

    Custom SIEM + Sentinel BAS

    Собственная SIEM на Python в связке с Sentinel BAS для проверки правил обнаружения, корреляции оповещений и анализа пропущенных симуляций атак.

    • Sigma
    • MITRE ATT&CK
    • Python

    Кратко о проекте

    Задача
    Проверить, формируют ли контролируемые симуляции атак ожидаемые оповещения SIEM.
    Архитектура
    Коллекторы Windows/Linux → Python/Flask → SQLite → Sigma, корреляция и контролируемый SOAR.
    Мой вклад
    Разработал SIEM, симуляции Sentinel BAS и сопоставление оповещений с тестами.
    Проверки
    Записаны десять тестов Atomic Red Team; сопоставление по технике, хосту и времени.
    Результат
    Семь симуляций вызвали соответствующие оповещения, три — нет. Пропуск Kerberoasting объяснялся полем, которое парсер не извлекал.
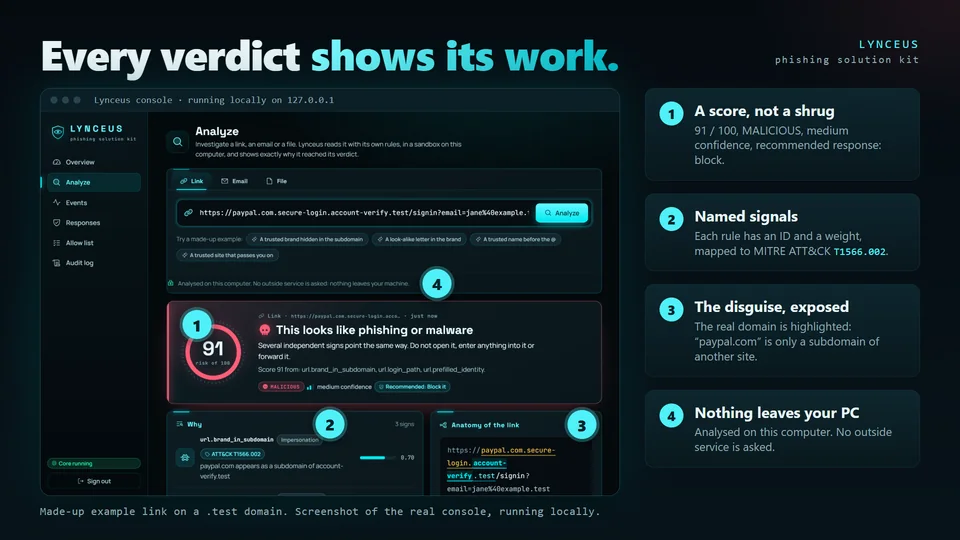
  • Консоль Lynceus анализирует вымышленную ссылку на домене .test: оценка риска 91 из 100, «вредоносно» со средней уверенностью и рекомендация заблокировать, названные сигналы с MITRE ATT&CK T1566.002 и разбор ссылки с выделенным настоящим доменом.

    Обнаружение фишинга, в разработке

    Lynceus

    Локальное обнаружение фишинга для Windows. Lynceus читает ссылки, письма, файлы и по запросу саму веб-страницу в песочнице на компьютере самого пользователя, принимает решение по собственным правилам, хешам файлов и обученной модели доменов, которая может только предупреждать, и объясняет каждый вердикт: оценку, сигналы, которые к ней привели, и доказательства. По умолчанию ничего не отправляется во внешние сервисы, и ничего из помещённого в карантин не удаляется.

    • Python
    • FastAPI
    • C# (.NET 10)
    • TypeScript
    • React
    • Rust (Tauri 2)
    • PostgreSQL
    • Docker

  • Лаборатория Purple Team

    Active Directory Purple Team Lab

    Изолированная лаборатория Active Directory для изучения злоупотребления учётными данными, бокового перемещения и компрометации домена с документированной телеметрией и защитным анализом.

    • Active Directory
    • Sysmon
    • MITRE ATT&CK

    Кратко о проекте

    Задача
    Проследить атаку от первоначального доступа до компрометации домена и оценить доступную телеметрию.
    Архитектура
    Изолированный домен Windows Server 2022, рабочая станция и атакующая система Kali.
    Мой вклад
    Собрал лабораторию, воспроизвёл цепочку атак и описал выводы для защиты.
    Проверки
    Контролируемые сценарии использования учётных данных, бокового перемещения, DCSync, Golden Ticket и SCP.
    Результат
    Зафиксированы данные Windows Security, Sysmon и OpenSSH на этапах цепочки атаки.

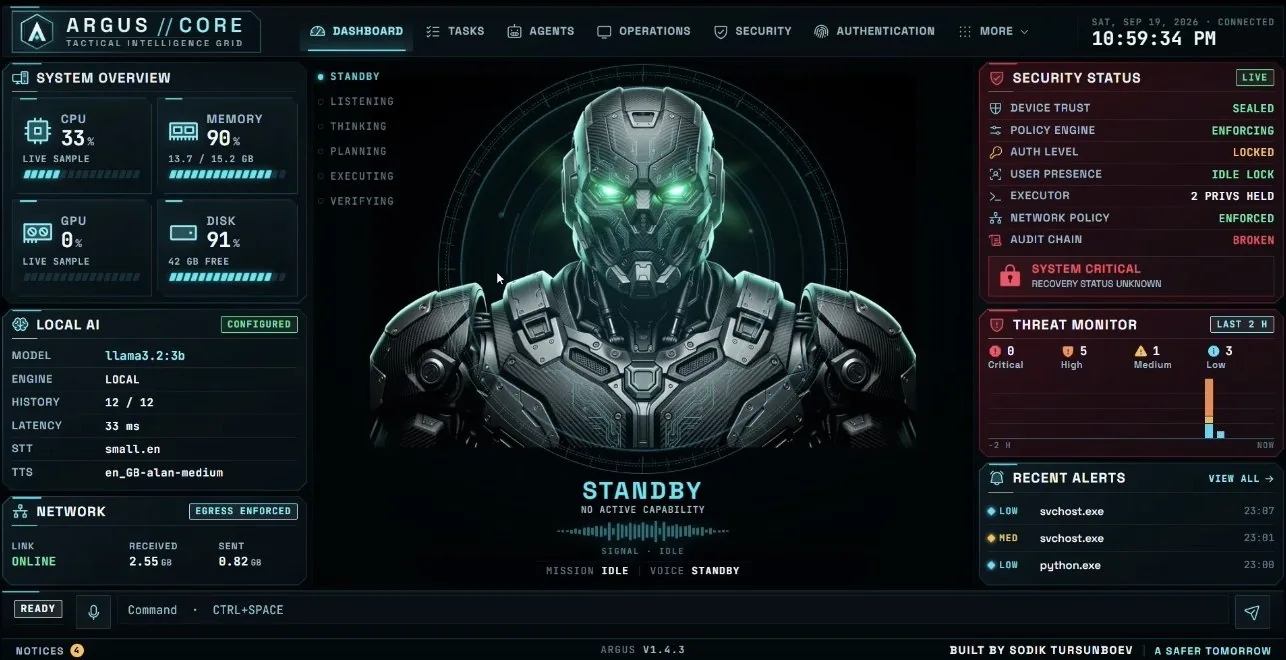
  • Записанный интерфейс ARGUS из предыдущей версии; текущий код использует интерфейс V2 на Svelte

    Инженерия безопасности

    ARGUS

    Windows-ассистент в активной разработке: голосовое и текстовое взаимодействие, ограниченные агентные процессы и автоматизация рабочего стола с авторизацией на бэкенде.

    • Python
    • Svelte 5
    • FastAPI
    • Windows

    Кратко о проекте

    Задача
    Разработать Windows-ассистента с явным разделением предложений AI и разрешений на выполнение действий.
    Архитектура
    Интерфейс Svelte 5 / TypeScript → локальный сервис FastAPI REST и WebSocket → маршрутизация, авторизация, разрешения для конкретных действий и модули навыков; отдельные голосовые процессы.
    Мой вклад
    Разрабатываю ассистента, интерфейс V2, агентное ядро, модули Windows, мониторинг и механизмы безопасности бэкенда.
    Проверки
    Описание проекта опирается на открытый исходный код и документацию. Результаты выполнения текущей версии в Windows независимо не проверялись.
    Результат
    Открытый исходный код Windows-приложения с голосом, автоматизацией рабочего стола, ограниченными агентами, 3D-представлением состояния и инструкцией по установке.

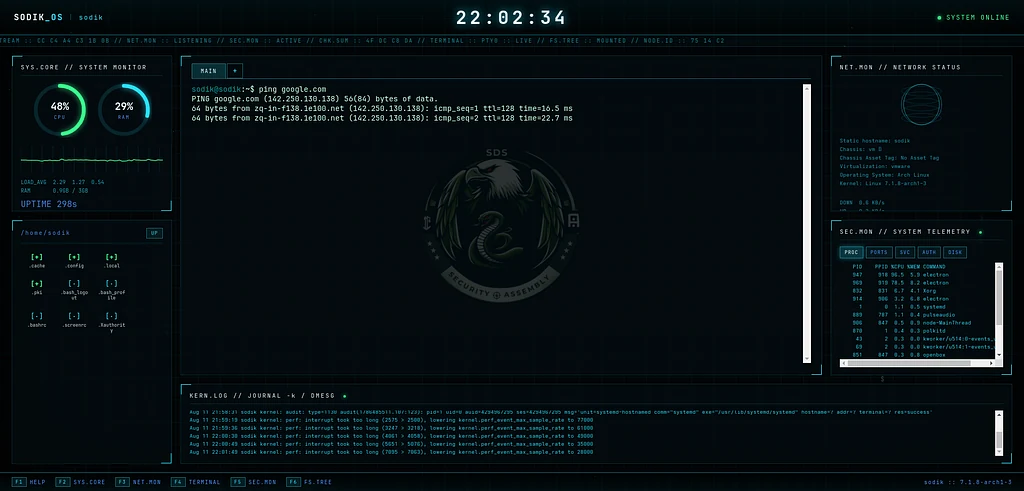
  • SODIK OS после загрузки: системный монитор, живой терминал, статус сети и панели телеметрии безопасности

    Операционная система

    SODIK OS

    Загружаемая система на базе Arch Linux с собственным интерфейсом, настоящим root-шеллом, живой телеметрией и AI-голосом во время запуска.

    • Arch Linux
    • Electron
    • node-pty