Анализ подозрительных процессов Windows
Практический разбор с журналами Windows, Sysmon, Process Explorer и Autoruns.
Технические статьи из моих лабораторий: что я построил, что сломалось и чему я научился. Каждая сначала вышла на Medium; статьи на английском.
Сохранённые статьи остаются в этом браузере. Аккаунт не нужен.
Практический разбор с журналами Windows, Sysmon, Process Explorer и Autoruns.
Авторизация, проверка целостности, sandbox и ограничения AI-ассистента для Windows.
Разбор цепочки атаки в собственной лаборатории, журналов событий и защитных мер.
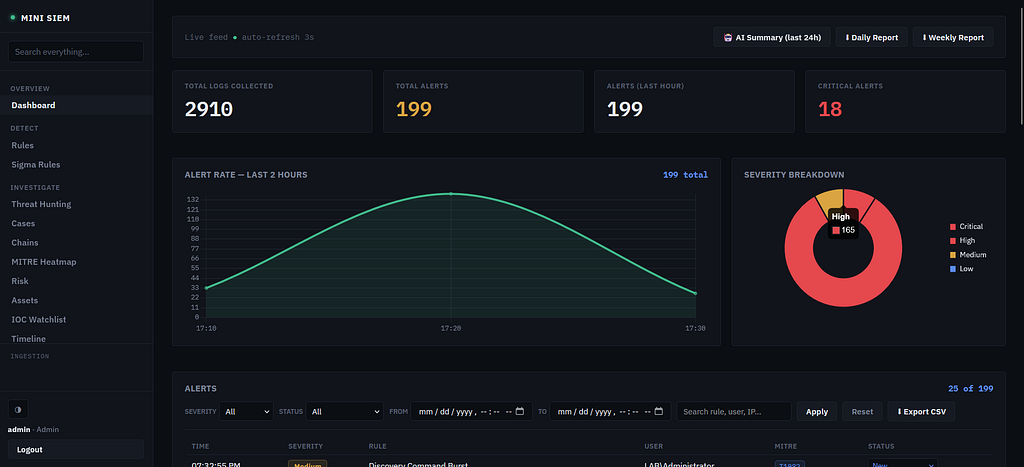
Тесты Atomic Red Team и ошибка парсера, из-за которой правило не могло сработать.
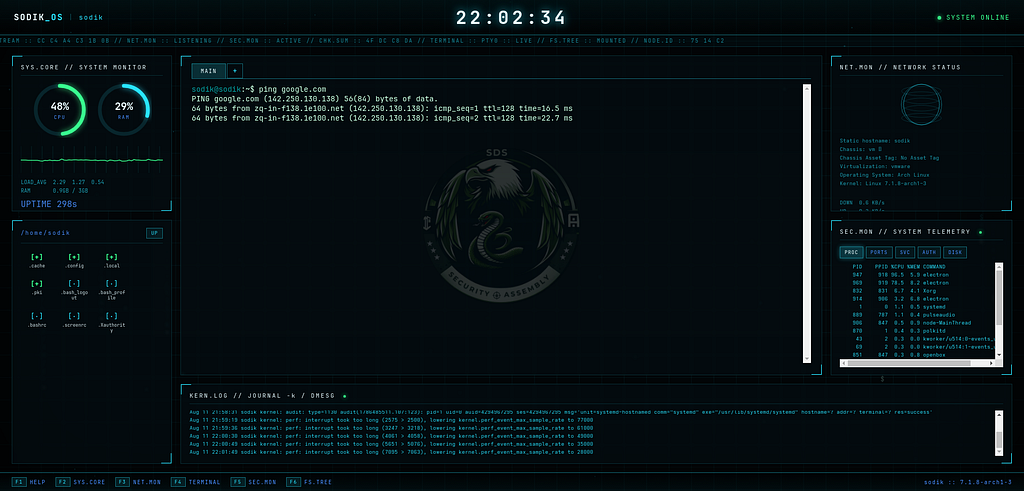
Загружаемый образ на базе Arch с собственным интерфейсом, терминалом и телеметрией.
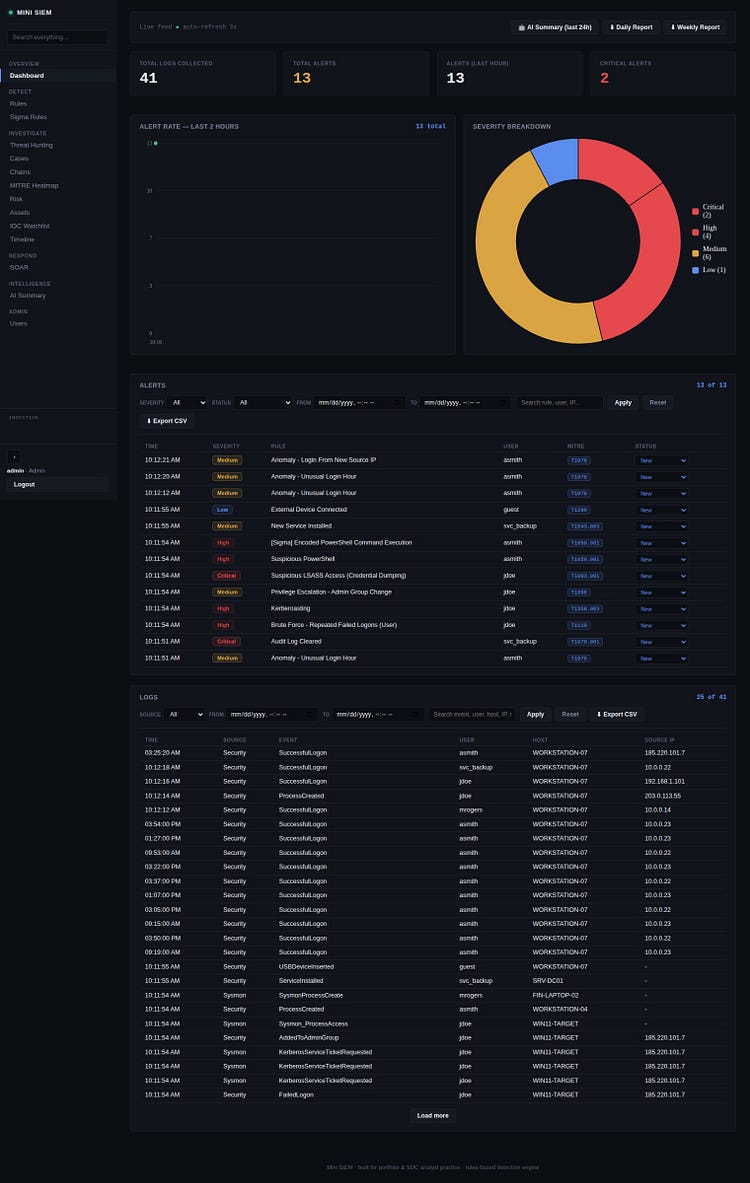
Сбор журналов, правила обнаружения и проблемы, найденные при проверке обработки событий.
Выберите другую тему или измените запрос.