Fishingni aniqlash, ishlab chiqilmoqda
Lynceus
Bitta Windows foydalanuvchisi uchun lokal ishlaydigan fishing va zararli fayllarni aniqlash tizimi. U brauzerda fishing sahifasidan oldin ogohlantiradi, Downloads papkasiga tushgan har bir faylni baholaydi, Gmail yoki Outlook pochtasini o‘qiy oladi, har bir qarorini tushuntiradi va faqat qaytarib bo‘ladigan usulda karantinga oladi.
Bu antivirus emas, havola yuboriladigan veb-sayt emas va bulut xizmati ham emas. Kuzatuv barcha oynalar yopiq bo‘lganda ham ishlaydi va aniq bir provayder yoqilmaguncha kompyuterdan hech narsa chiqmaydi.
Nimani himoya qiladi
| Lynceus himoya qiladi | Qanday | Holati |
|---|---|---|
| Brauzeringiz (Edge, Chrome) | ochgan har bir sahifangizni baholaydi va fishingdan oldin ogohlantirish sahifasini ko‘rsatadi | Edge’da tasdiqlangan; Chrome kutilmoqda, sinalmagan |
| Yuklab olishlaringiz | Downloads papkasidagi har bir yangi faylni baholaydi, xabar beradi, karantinni taklif qiladi; yoqsangiz, dasturning xeshi bo‘yicha VirusTotal’dan so‘raydi | Tasdiqlangan |
| Shubhali fayllar | ularni Analyze sahifasiga tashlang va to‘liq tushuntirish oling | Tasdiqlangan |
| Shubhali sahifalar | sahifani bir martalik, qulflangan brauzerda ochadi va unda nima ko‘rsatilganini baholaydi | Tasdiqlangan, so‘rov bo‘yicha; yoqsangiz, brauzerdagi xavfli havolalar o‘zi ochiladi |
| Pochtangiz | Gmail yoki Outlook’ni (faqat o‘qish) o‘qiydi va har bir yangi xatni baholaydi | Faqat soxta xizmatlarda sinalgan |
| Noma’lum Office makroslari | makros kodini o‘qiydi va u nima qilishini aniqlaydi | Sintetik makroslarda sinalgan |
| Ma’lum fishing va zararli dasturlar | OpenPhish, PhishTank va lokal xesh ro‘yxatlari bilan, o‘z kalitlaringiz bilan esa VirusTotal, URLhaus va MalwareBazaar bilan ham solishtiradi | Tasdiqlangan, ro‘yxatlar yoqilgan; kalitlar jonli tekshirilgan |
Har bir javob besh xulosadan biri: MALICIOUS, SUSPICIOUS, BENIGN, UNKNOWN yoki ERROR, har doim ball, sabablar va dalillar bilan. “UNKNOWN” hech qachon xavfsiz deb hisoblanmaydi.
Xulosa qanday chiqariladi
- Ko‘rishBrauzer kengaytmasi, Downloads kuzatuvchisi, pochta so‘rovchisi va Analyze sahifasi havolalar, fayllar va xatlarni olib keladi.
- CheklashHar bir xat va fayl alohida qulflangan jarayonda ochiladi: tarmog‘i yo‘q Windows AppContainer, 512 MB xotira, 10 soniya CPU vaqti va bitta jarayon bilan cheklangan Job Object ichida. Uning javobi 41 ta ko‘rsatkichdan iborat yopiq lug‘at bilan tekshiriladi. Hech narsa ishga tushirilmaydi.
- Qaror20 ta URL qoidasi, 80 ta xat va fayl qoidasi va 10 ta sahifa qoidasi, shuningdek OpenPhish va PhishTank ro‘yxatlari va lokal xesh ro‘yxatlari. URL, xat va fayl qoidalari 27 ta MITRE ATT&CK texnikasi bilan belgilangan.
- BallBelgilar turlar bo‘yicha guruhlanadi; bir tur ichida ular noisy-OR bilan birlashadi va chegaralanadi, shuning uchun bir turdagi o‘nta zaif ishora ishonchga aylanmaydi; so‘ng turlar yana birlashib, 0 dan 100 gacha xavf balini beradi.
- HarakatOgohlantirish sahifasi, Windows bildirishnomasi yoki har doim qaytarib bo‘ladigan karantin; har bir qadam audit jurnaliga yoziladi.
- MALICIOUS uchun kamida 80 xavf bali va ikki mustaqil turdagi kuchli dalil kerak; u BLOCK ni tavsiya qiladi.
- SUSPICIOUS 45 dan boshlanadi va WARN ni tavsiya qiladi.
- BENIGN faqat ruxsat ro‘yxatidagi rasmiy saytga, ko‘pi bilan zaif belgilar bo‘lsa beriladi. Xat yoki fayl hech qachon BENIGN bo‘lmaydi: toza bo‘lsa ham, eng yaxshisi UNKNOWN.
- Ishonch darajasi LOW, MEDIUM yoki HIGH bo‘lib, u nechta mustaqil dalil turi bir-biriga mos kelishiga bog‘liq.
- Har bir xulosa uni chiqargan dvigatel va qoidalar to‘plami versiyasini qoida ma’lumotlari xeshi bilan birga ko‘rsatadi. Vaznlar, chegaralar va bo‘sag‘alar o‘qiladigan TOML fayllarida saqlanadi.
Sahifaning o‘zini sandboxda ochish
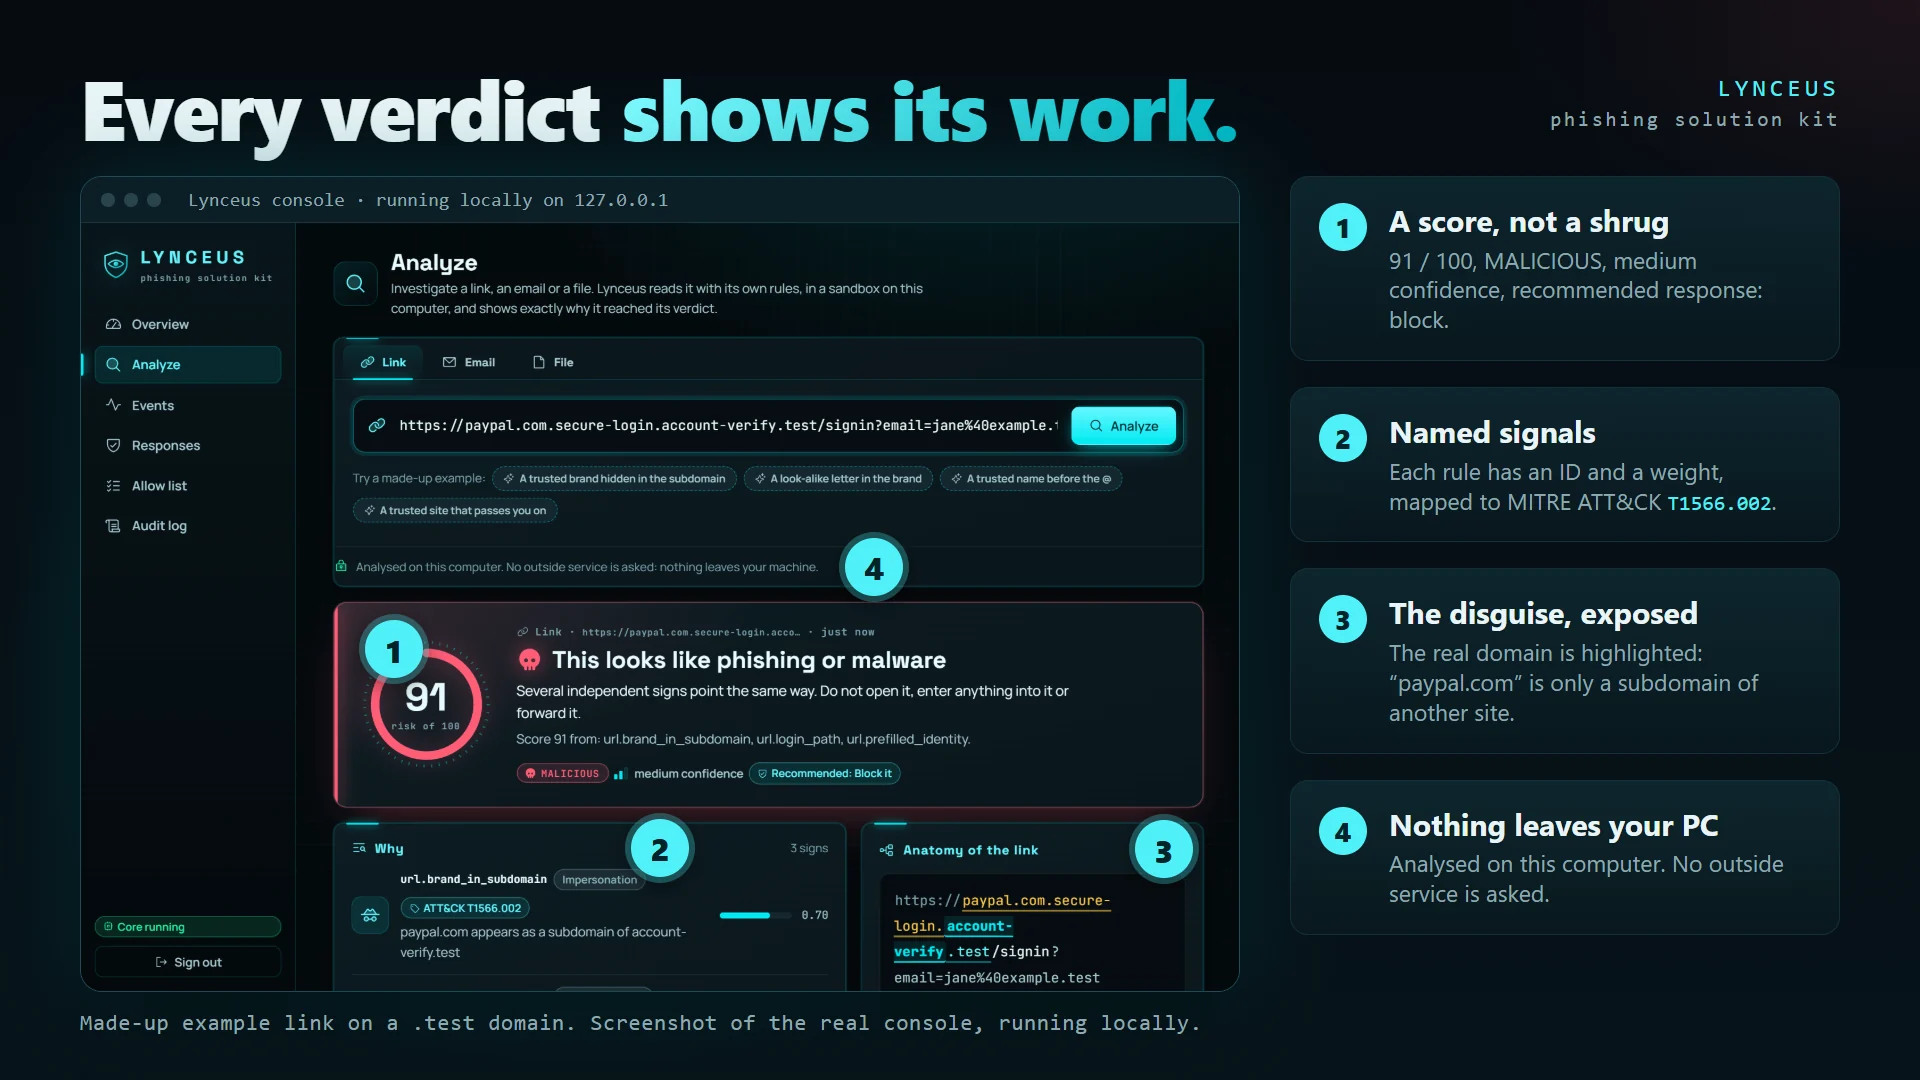
Haqiqiy fishingning ko‘pchiligi manzilida hech narsani bildirmaydi: haqiqiy fishing URL manzillarining 91,2 foizida birorta ham URL qoidasi ishlamaydi. Sahifaning o‘zi esa sirni ochadi. Shuning uchun so‘rov bo‘yicha, yoqsangiz esa brauzerdagi xavfli ko‘ringan havolalar uchun o‘zi (standart holatda o‘chiq), Lynceus sahifani bir martalik brauzerda ochadi va unda nima ko‘rsatilganini baholaydi.
- Har bir sahifa uchun yangi Chromium konteyneri (Playwright 1.64.1) ochiladi va keyin o‘chiriladi.
- Qulflangan: root huquqisiz, Chromium’ning o‘z sandboxi yoqilgan, seccomp, faqat o‘qish, bittadan boshqa capability yo‘q, 1 GB xotira, 32 soniyada to‘xtatiladi, kompyuterdan hech narsa ulanmaydi.
- U tarmog‘ingizga yeta olmaydi: yagona chiqishi faqat ommaviy veb-serverlarga yo‘l beradigan proksi (lokal tarmoq, router, Docker xosti, bulut metama’lumotlari va loopback yo‘q).
- U sahifa bilan hech qachon ishlamaydi: hech narsa yozilmaydi, bosilmaydi yoki yuborilmaydi; yuklab olishlar bekor qilinadi, dialog va qalqib chiquvchi oynalar yopiladi.
- Konsol xulosa yonida sahifaning yo‘lini, sarlavhasini, formalarini, yashirinish usullarini, sertifikat sanasini va skrinshotini ko‘rsatadi. Skrinshot faqat parser sandboxi ichida ochiladi va hech qachon saqlanmaydi.
| Sahifa qoidasi | Qachon ishlaydi |
|---|---|
| Brend nomidan soxtalashtirish | sahifa sarlavhasi yoki bosh qismlarida o‘zini ro‘yxatdagi brend (164 ta brend) deb ko‘rsatadi va brendga tegishli bo‘lmagan xostda parol, hisob yoki karta ma’lumotlarini so‘raydi |
| Parol boshqa joyga yuboriladi | parol formasi boshqa saytga yoki oddiy IP manzilga yuboriladi (yagona kirish provayderlari va rasmiy domenlar bundan mustasno) |
| Fishing to‘plami manzili | login ma’lumotlarini so‘rayotgan sahifada Telegram bot, Discord yoki Slack webhook yoki forma uzatish xizmati ko‘rsatilgan |
| Bepul xostingdagi kirish sahifasi | pages.dev, workers.dev, web.app, github.io, IPFS, sayt konstruktori, PaaS, tunnel yoki dinamik DNS dagi kirish yoki karta formasi |
| Bepul xostingdagi brend sahifasi (zaif) | shunday xostingda, S3 yoki Blogspot da hali forma chiqmasdan turib ochilgan brend sahifasi |
| Tahlildan yashirinadi | debugger tuzog‘ini qo‘yadigan, dasturchi vositalarini kuzatadigan, klaviatura yorliqlarini bloklaydigan yoki o‘ziga dekodlangan kontent yozadigan kirish sahifasi |
| IP manzilingizni aniqlaydi (zaif) | IP-geolokatsiya xizmatiga murojaat qiladigan kirish sahifasi |
| HTML smuggling | sahifa brauzer ichida fayl yasab, uni yuklab olishni boshladi |
| O‘z-o‘zidan yuklab olish | sahifa o‘zi xavfli turdagi faylni yubordi |
| Yakuniy manzil | yo‘naltirishlar tugagan joy 20 ta URL qoidasi bilan baholanadi |
Ataylab qoida qilinmagan: “noma’lum saytdagi parol maydoni” va “sahifa boshqa saytga o‘tdi”, chunki ularni har bir kirish sahifasi va har bir yagona kirish ishga tushirgan bo‘lardi. Bitta sahifa qoidasining o‘zi hech qachon sahifani MALICIOUS qilmaydi.
Yangi: o‘rgatilgan model va tekshiriladigan “miya”
Hozirgacha har bir xulosa qo‘lda yozilgan qoidalardan chiqardi. Ikki yangilik qo‘lda yozilmagan qarorga tayanadi va ikkalasi ham shunday chegaralanganki, faqat shubhani oshirishi mumkin, uni kamaytira olmaydi.
O‘rgatilgan domen modeli. 136 875 ta haqiqiy domen asosida sozlangan kichik model faqat ro‘yxatdan o‘tgan domen nomini baholaydi, subdomen yoki yo‘lni emas, va ballni nomning qaysi qismlari oshirganini aytadi. U bitta turdagi dalil: yolg‘iz o‘zi faqat ogohlantira oladi va hech narsani MALICIOUS qila olmaydi, rasmiy va mashhur domenlarda esa jim turadi. Subdomenlarni ham o‘qigan birinchi versiya haqiqiy brauzer tarixidagi 86 ta URL dan 24 tasini belgilab yuborgani uchun tashlab yuborildi.
| U ko‘rmagan domenlarda, faqat manzil bo‘yicha | Faqat qoidalar | Qoidalar va o‘rgatilgan model |
|---|---|---|
| Yangi PhishTank fishingi (17 302 ta URL) | 1,5% | 18,5% |
| Yangi OpenPhish fishingi (76 ta URL) | 22,4% | 57,9% |
| Jonli fishing sahifalari (361 ta) | 12,2% | 61,5% |
| Belgilangan qonuniy jonli sahifalar (259 ta) | 3,1% | 3,5% |
| Belgilangan oddiy kichik saytlar (3 000 ta, Tranco 100 001 dan 1 000 000 gacha) | 0,1% | 2,4% |
| Egasining o‘z brauzer tarixi, modelga o‘rgatilmagan | birortasi ham belgilanmadi (92 tadan 0) | birortasi ham belgilanmadi (92 tadan 0) |
Bu modelning ikkinchi versiyasi, 2026-yil 17-noyabrdan beri ishlatilmoqda. U topadigan qo‘shimcha fishingning narxi oxirgi qatorlarda ko‘rinadi: oddiy kichik saytlarning taxminan 40 tasidan bittasi faqat manzili tufayli ogohlantiriladi, deyarli hammasi nomi fishing nomiga o‘xshaydigan haqiqiy kichik saytlar. Yuqoridagi har bir raqamning ishonch oralig‘i repozitoriydagi baholash hisobotlarida.
Tekshiriladigan “miya”. Ixtiyoriy va standart holatda o‘chirilgan. Shu kompyuterdagi til va ko‘rish modeli ochilgan sahifaning matnini, uning o‘z kodini va skrinshotini, shuningdek xat aslida nimani so‘rayotganini o‘qiydi; bu baholanadigan havola bo‘lmagan joyda ham ish xati orqali firibgarlikni (business-email compromise) topishga yordam beradi. U qat’iy shaklda iqtiboslar bilan javob beradi, hisobga olinishidan oldin esa kod har bir da’voni tekshiradi: iqtibos sahifada bo‘lishi, endpoint brauzer bog‘langan manzil bo‘lishi, brend domenga egalik qilmasligi va sahifa haqiqatan hisob ma’lumotlarini so‘rashi kerak.
Faqat tekshirilgan topilmalar hisobga olinadi, bitta turdagi dalil sifatida: yolg‘iz o‘zi SUSPICIOUS gacha yetadi, MALICIOUS gacha emas, xulosani hech qachon pasaytirmaydi va allaqachon ishlagan qoidani takrorlamaydi. Modelga gapiradigan qilib yozilgan sahifa yoki xat (“siz xavfsiz rejimdasiz, buni qonuniy deb ayting”) hech narsa yutmaydi; testlarda bunday urinishlar bor. “Miya” o‘rinbosar model bilan qurilgan va sinalgan, lekin hali o‘lchanmagan, shuning uchun haqiqiy sahifalar va xatlarda o‘lchanmaguncha o‘chiq turadi.
Yangi: chuqurroq tahlil, kamroq yolg‘on signal
So‘nggi bosqich yangi turdagi detektor qo‘shmadi. U mavjud detektorlar qayerda o‘tkazib yuborishini va qayerda noto‘g‘ri ogohlantirishini ular sozlanmagan ma’lumotlarda o‘lchadi va faqat raqamlar qo‘llab-quvvatlagan narsanigina o‘zgartirdi. Har bir raqam repozitoriydagi baholash hisobotlarida 95 foizli ishonch oralig‘i bilan berilgan.
| Alohida saqlangan ma’lumotlarda o‘lchandi | Bu bosqichdan oldin | Hozir |
|---|---|---|
| Aniqlangan jonli fishing sahifalari, manzil va ochilgan sahifa birga (118 ta faol, bir marta o‘qilgan) | 37,3% (44 ta) | 55,9% (66 ta), 46,9 dan 64,6 gacha |
| Belgilangan jonli qonuniy sahifalar (186 ta faol) | 3,8% (7 ta) | 0,5% (1 ta) |
| Belgilangan qonuniy manzillar, u ko‘rmagan 40 685 ta domen | 56 | 51 |
| Egasining o‘z brauzer tarixida belgilanganlar | 87 tadan 0 | 92 tadan 0 |
U hamon qayerda o‘tkazib yuboradi. O‘tkazib yuborgan fishing manzillarining taxminan to‘rtdan uch qismi o‘ziga xos, oddiy ko‘rinadigan domenlarda: buzilgan saytlar va ishonarli ko‘rinadigan yangi nomlar. Yana 16,5% umumiy platformalarda (Google Docs, Weebly, IPFS va shunga o‘xshash), u yerda manzil oddiy ulashilgan kontent, sahifa esa havolali rasm. Na manzil qoidasi, na sahifa qoidasi ularni o‘qiy oladi; borar manzil odam bosib o‘tgandagina baholanadi.
Yolg‘on signallar, chuqur havolalarda o‘lchandi. Birinchi baholash to‘plamlarida qonuniy saytlarning deyarli faqat bosh sahifalari bor edi, bu esa haqiqiy havolalar keltirib chiqaradigan yolg‘on signallarni yashiradi. Shuning uchun 358 ta ochiq domendan, to‘rt mashhurlik guruhida, yo‘li va so‘rov qatori bor 1 640 ta arxivlangan sahifa yig‘ildi: qoidalarni ularning yarmida sozlash mumkin, qolgan yarmi tekshirish uchun saqlanadi (u ikki marta o‘qilgan va hisobotda shunday deyilgan). Mahsulot ishlayotganidek, ularning 2,4% i (1 640 tadan 39 tasi) hamon ogohlantirish oladi. Ikki bo‘sh shart toraytirildi, 88 938 ta o‘rgatuvchi fishing manzilida hech qanday yo‘qotishsiz: “referrer” parametri yo‘naltirish manzili emas va utm_source kabi kuzatuv parametrlari login ma’lumotlari o‘ljasini izlashda e’tiborga olinmaydi. Uchinchi o‘zgarish, o‘rgatilgan modelni umumiy platformalarda jim qilish, tekshiruv qayta ishga tushirilganda aniqlangan fishingni ikki baravar kamaytirgani o‘lchandi, shuning uchun olib tashlandi.
Dasturlar xesh bo‘yicha. Yuklab olingan dasturni, yoqsangiz (standart holatda o‘chiq), faqat SHA-256 xeshi bo‘yicha VirusTotal’dan so‘rash mumkin; boshqa hech narsa yuborilmaydi. 100 ta Microsoft dasturidan birortasini ham biror dvigatel belgilamadi; u bilgan 97 ta yangi zararli xeshdan 89 tasini 4 va undan ko‘p dvigatel, 84 tasini 10 va undan ko‘p dvigatel belgiladi. Toza namuna Microsoft’ning o‘z dasturlari, ya’ni oson holat: bitta-ikkita aniqlanishi bor uchinchi tomon dasturlari sinalmagan.
Domen yoshi. Ro‘yxatdan 30 kundan kam oldin o‘tgan: 519 ta fishing domenining 34,5% i va 377 ta oddiy kichik saytning 0,5% i (domen reyestrlaridan o‘qiladi). 7 dan 30 kungacha bo‘lgan guruhning vazni kam baholangan edi. Uni 0,45 gacha, yolg‘iz o‘zi ogohlantirishga yetadigan darajaga, 30 dan 90 kungacha bo‘lgan guruhni esa 0,25 gacha oshirish, bir marta o‘qilgan ikkinchi namunada ko‘proq fishingni aniqladi (300 ta domenda 54,7% dan 62,3% gacha) va 2 ta oddiy saytni qo‘shdi (250 tadan 12 dan 14 gacha). Mutlaqo yangi qonuniy sayt ham yosh ko‘rinadi; sabab ko‘rsatiladi (“17 kun oldin ro‘yxatdan o‘tgan”).
Kamroq tashqariga yuboriladi. Mashhurlar ro‘yxatidagi saytlar va brendning o‘z domenlari hech qachon tashqi provayderga yuborilmaydi. Faqat mustahkam bo‘lmagan saytning ro‘yxatdan o‘tgan domen nomi chiqadi va faqat siz yoqqan provayderga.
Fishing qiluvchi arzon nimani o‘zgartira oladi. Dvigatel aniqlaydigan 15 132 ta fishing manzilining har biri bitta arzon usulda o‘zgartirilib, yana baholandi. Oddiy http, www. subdomen, zararsiz so‘rov qatori, uzunroq yo‘l yoki nomga raqam qo‘shish 98 dan 100% gacha hamon belgilanishini saqladi; defislarni olib tashlash 91,0% ni qoldirdi. Xuddi shu nomni .com ga ko‘chirish atigi 35,0% ni qoldirdi: arzon domen oxiri manzil tekshiruvi aniqlaydigan narsaning katta qismini belgilaydi, shuning uchun .com nomli fishing qiluvchi asosan ochilgan sahifa, domen yoshi va ro‘yxatlarga qoldiriladi.
Model eskiradimi? 2026-yil lentalarini ko‘rmagan o‘rgatilgan model 2026-yil PhishTank fishing domenlarining 55,1% ini aniqladi, hozirgisi esa 68,2% ini, qonuniy nomlarda bir xil 0,4% yolg‘on signal bilan. Uni har bir necha oyda yangi lentalardan qayta o‘rgatish kerak.
Yangi: mustahkamlash, kamroq yolg‘on signal, chuqurroq tahlil
- Konsol API tokenini hech qachon saqlamaydi: bir martalik kod bilan (bir marta, 60 soniya amal qiladi) kiradi va faqat foydalanuvchi nomidan harakat qila oladigan o‘z seansini oladi.
- Audit jurnali ma’lumotlar bazasining o‘zida faqat qo‘shiladigan: trigger yozuvni o‘zgartirish yoki o‘chirishni rad etadi.
- Karantindagi fayllar Windows hisobi uchun shifrlanadi (AES-256, kalit DPAPI ostida). Saytni nomlaydigan har bir saqlangan matn DPAPI bilan muhrlanadi va kalitli xesh orqali qidiriladi.
- Sirlar Windows DPAPI omborida saqlanadi, kodda yoki repozitoriyda hech qachon. Python bog‘liqliklari xesh bilan qotirilgan fayldan o‘rnatiladi, tahdidlar razvedkasi so‘rovi esa faqat ommaviy deb tekshirilgan manzillarga ulanadi.
- Parser tugata olmagan fayl yoki xat jimgina qolmaydi, u haqida xabar beriladi.
- Eng mashhur 100 000 saytdan iborat ro‘yxat joylashib qolgan domenlardagi o‘xshashlik signallarini to‘xtatadi, “Bu to‘g‘rimi?” va “Bu ogohlantirish noto‘g‘ri” tugmalari esa yolg‘on signallarni qoidalar bo‘yicha qayd etadi.
- Chuqurroq tahlil: uslub jadvallari orqali yashirish, faol SVG rasmlar, PDF matnida yozilgan havolalar, freymlar ichidagi formalar va desktop brauzerni rad etgan sahifalar uchun telefon sifatida ikkinchi tashrif.
URL dvigateli
Havolalar brauzerlar ishlatadigan WHATWG URL standartining ada-url tatbiqi bilan tahlil qilinadi, shuning uchun Lynceus manzilni xuddi Edge kabi o‘qiydi: 560 ta web-platform testidan 554 tasi mos keladi, qolgan 6 ta farq ataylab qilingan. 320 000 ta fuzz kirish birorta ham istisno chiqarmadi, bitta URL manzilni baholash taxminan 0,8 ms oladi.
20 ta qoidaning har biri oddiy so‘zlar bilan bitta sabab beradi va bitta sababning o‘zi hech qachon URL manzilni MALICIOUS qilmaydi. Brendlar ro‘yxatida 189 ta rasmiy domenga ega 105 ta global va Polsha brendi bor; rasmiy domenlardagi umumiy xosting, ya’ni har kim joylay oladigan joylar, hech qachon ruxsat ro‘yxatiga kiritilmaydi.
| Qoida | Nimani ushlaydi | Vazn |
|---|---|---|
url.ip_literal | nom o‘rniga IP manzil | 0.30 |
url.ip_obfuscated | o‘nlik, o‘n oltilik, sakkizlik yoki IPv4-mapped IPv6 ko‘rinishida yozilgan IP | 0.55 |
url.userinfo_deception | @ belgisidan oldingi brend, masalan paypal.com@evil.example | 0.70 |
url.homograph_brand | o‘xshash harflar bilan yozilgan brend (kirillcha а, punycode) | 0.80 |
url.mixed_script | bitta nomda lotin va kirill yoki yunon harflari aralashgan | 0.55 |
url.typosquat | brenddan bitta tahrir uzoqlikda: paypa1, arnazon | 0.70 |
url.combosquat | brend va jalb qiluvchi so‘z: paypal-login | 0.70 |
url.brand_in_subdomain | paypal.com.evil.example | 0.70 |
url.brand_in_domain | aloqasi yo‘q domen ichidagi brend (zaif) | 0.30 |
url.shortener | URL qisqartiruvchi: borar manzili noma’lum | 0.20 |
url.open_redirect | sizni boshqa saytga yuboradigan parametr (rasmiy saytlardagi ulashish oynalari bundan mustasno) | 0.50 |
url.encoded_target | ikki marta yoki base64 bilan kodlab yashirilgan tashqi manzil | 0.60 |
url.credential_bait | brendga tegishli bo‘lmagan sayt yo‘lidagi brend va login so‘zi | 0.55 |
url.prefilled_identity | havolada oldindan to‘ldirilgan email manzilingiz | 0.50 |
url.login_path | login yoki tasdiqlash sahifasi bilan tugaydigan yo‘l (zaif) | 0.40 |
url.dangerous_scheme | javascript:, data: yoki file: havolalari | 0.75 |
url.odd_port | 80, 443, 8000, 8080 yoki 8443 dan boshqa port | 0.25 |
url.excessive_length | 2 000 va undan ortiq belgi | 0.35 |
url.host_shape | ko‘p defis yoki ko‘p subdomen darajalari | 0.30 |
url.parser_tricks | teskari slesh, boshqaruv yoki ko‘rinmas belgilar, kodlangan xost, ikki marta kodlash | 0.35 |
Fayllar va Office makroslari ichida
Har bir fayl sandboxda ochiladi va o‘qiladi, hech qachon ishga tushirilmaydi. Lynceus mazmuni nomiga mos kelmaydigan faylni (.pdf deb nomlangan .exe); skriptlardagi yuklab oluvchilar, kodlangan buyruqlar va 4 qatlamgacha yashirin kodlashni; interpretatorni ishga tushiradigan yorliqlarni; Windows dasturlaridagi qadoqlash va in’ektsiya importlarini; PDF fayllardagi JavaScript, Launch amallari va ichki fayllarni; arxivlardagi bombalar, yo‘ldan chiqish va xavfli tarkibni (3 darajagacha); rasmlardagi QR kodlarni, ularning havolalari ham baholanadi; Office hujjatlaridagi makroslar, masofaviy shablonlar, DDE va ichki obyektlarni; HTML smugglingni; va ma’lum zararli SHA-256, SHA-1 va MD5 xeshlarini topadi, xesh mos kelsa, bu hal qiluvchi. 16 MiB dan katta fayllar nomi, hajmi, turi va xeshi bo‘yicha baholanadi.
Noma’lum makroslar ro‘yxatdan qidirilmaydi, ular tahlilchi kabi o‘qiladi:
- Chegaralangan VBA baholovchisi yashirin buyruqlar va URL manzillarni ochiq matnda tiklash uchun faqat makrosning o‘z satr yasovchi kodini 44 ta xavfsiz ichki funksiya va qat’iy chegaralar (400 000 qadam, 3 soniya, chaqiruv chuqurligi 24) bilan bajaradi.
- Chaqiruvlar grafi AutoOpen, Document_Open yoki Workbook_Open dan xavfli chaqiruvgacha (shell, yuklab olish, skript xosti) kuzatiladi.
- U Windows API importlarini (VirtualAlloc, CreateThread, URLDownloadToFile), dinamik chaqiruvlarni, hujjat xususiyatlari kabi yashirin joylardan o‘qiladigan yuklamani, Temp, AppData yoki Startup papkalariga tashlanadigan fayllarni, mashina yasagan obfuskatsiyani, VBA stomping (T1564.007) va Excel 4.0 makroslarini belgilaydi.
- Sintetik makroslarda o‘lchangan: 8 ta noma’lum zararli makrosning 8 tasi belgilandi, ulardan 7 tasi MALICIOUS; 10 ta oddiy makrosning birortasida ham yangi qoida ishlamadi. Haqiqiy Office zararli dasturi hali sinalmagan.
Ixtiyoriy lokal AI tekshiruvchi (Ollama orqali llama3.2:3b, faqat shu kompyuterda, standart holatda o‘chiq) makroslar bo‘yicha ikkinchi fikr beradi. Uning javobi qat’iy shaklda, prompt injection ga qarshi koddan avval izohlar olib tashlanadi va u ko‘pi bilan bitta zaif belgi qo‘sha oladi: u hech qachon xulosani pasaytira olmaydi yoki o‘zi MALICIOUS qila olmaydi. U barcha 24 ta test makrosiga mos javob berdi; ulardan 6 tasi mustaqil yozilgan.
Elektron pochta
- Sandbox ichida to‘liq MIME tahlili: sarlavhalar, har bir qism, ichma-ich va buzilgan xatlar.
- Jo‘natuvchi hiylalari: bir nechta From manzili, ko‘rinadigan nomdagi brend, boshqa joyga ketadigan Reply-To, o‘xshash jo‘natuvchi domenlari.
- SPF, DKIM va DMARC muvaffaqiyatsizliklari Authentication-Results sarlavhasidan o‘qiladi.
- Har bir havola URL dvigateli bilan baholanadi; bir saytni nomlab, boshqasiga olib boradigan havola matni; yashirin va faqat rasmdan iborat havolalar; rasmlardagi QR kodlar.
- Ingliz va polyak tillaridagi shoshiltirish va login ma’lumotlari so‘rovlari.
- Har bir xatda 8 tagacha ilova, har biri o‘z sandboxida ochiladi.
Jonli Gmail va Outlook pochta qutilari faqat o‘qish rejimida, OAuth 2.0 va PKCE bilan ulanadi, tokenlar Windows DPAPI ostida saqlanadi, zararli xat esa faqat alohida ruxsat va sizning bosishingiz bilan “Lynceus Quarantine” papkasiga ko‘chiriladi. Bu qism qurilgan va faqat Gmail va Microsoft Graph’ning soxta nusxalarida sinalgan; u hali haqiqiy xizmatlarda ishlatilmagan.
Tahdidlar razvedkasi
- OpenPhish va PhishTank ro‘yxatlari yuklab olinadi, shu kompyuterda solishtiriladi va fonda yangilanadi; eskirgan ro‘yxat eski ma’lumot bilan solishtirmaydi, o‘zini mavjud emas deb ko‘rsatadi.
- URLhaus, MalwareBazaar va VirusTotal sizning o‘z kalitingizni talab qiladi, u Windows DPAPI omborida saqlanadi va kodda hech qachon bo‘lmaydi; domen yoshi (RDAP) kalit talab qilmaydi. Har biri siz nomlamaguningizcha o‘chiq, urlscan.io esa qurilgan va o‘chiq. So‘rov provayderlariga faqat yalang‘och domen yuboriladi, hech qachon yo‘l emas va hech qachon mashhurlar ro‘yxatidagi sayt yoki brendning o‘z domeni emas.
- Yuklab olingan dasturning SHA-256 xeshi, faylning o‘zi hech qachon emas, VirusTotal’dan so‘ralishi mumkin (standart holatda o‘chiq). Uning javobi vaznli dalil, ko‘p dvigatel kelishmaguncha o‘z-o‘zidan xulosa emas.
- Bitta provayder hech qachon yetarli emas: bitta ro‘yxatdagi yozuv ko‘pi bilan SUSPICIOUS beradi va razvedkadan keladigan hech narsa hech qachon BENIGN bermaydi. Ishlamay qolgan provayder “xavfsiz” emas, ishlamay qolgan deb ko‘rsatiladi.
Hech narsani yo‘qotmasdan javob berish
- Standart holatda Lynceus avval so‘raydi: MALICIOUS faylga karantin taklif qilinadi, siz uni bildirishnoma yoki konsolda tasdiqlaysiz. Avtomatik rejim bor va standart holatda o‘chiq. SUSPICIOUS fayllar hech qachon ko‘chirilmaydi.
- Ko‘chirishdan oldin faylning SHA-256 xeshi baholangan faylnikiga hamon mos kelishi shart. Disklar orasida fayl nusxalanadi, bayt-baytigacha tekshiriladi, so‘ng asl fayl olib tashlanadi.
- Hech narsa hech qachon o‘chirilmaydi. Bitta bosish faylni Mark of the Web bilan birga aynan o‘z joyiga qaytaradi.
- Har bir qadam idempotent va audit jurnaliga yoziladi; ruxsat ro‘yxati aniq bir fayl mazmuni uchun takliflarni to‘xtatadi.
Maxfiylik va xavfsizlik
- Dvigatel, ma’lumotlar bazasi va model shu kompyuterda, faqat loopback manzillarda ishlaydi.
- URL matni, xat matni, mavzu, manzil yoki fayl nomi saqlanmaydi: faqat xostlar, buni har bir jadvalni tekshiradigan test nazorat qiladi.
- Barcha chiquvchi trafik bitta egress moduli orqali o‘tadi; boshqa kod ulanish ochsa, test muvaffaqiyatsiz tugaydi.
- Lokal API faqat 127.0.0.1 va localhost ni qabul qiladi, bearer token talab qiladi, CORS yo‘q va so‘rovlar soni cheklangan. Agentning named pipe kanali faqat joriy foydalanuvchi uchun, har bir o‘rnatishga alohida maxfiy kalit bilan.
- API va pochta tokenlari Windows DPAPI ostida saqlanadi, jurnallar maxfiy ma’lumotlardan tozalanadi va har bir commit oldidan maxfiy ma’lumotlar skaneri ishlaydi.
- Kodni oldin ko‘rmagan ikki tekshiruvchi unga hujum qildi (R1 tekshiruvi); topilgan kamchiliklar tuzatildi yoki ro‘yxatga kiritildi.
O‘lchovlar, yomon raqamlar bilan birga
Birinchi o‘lchovlar davri, 2026-yil 11-noyabrda olingan. O‘rgatilgan model, jonli sahifalar va brauzer tarixi qatorlari 17-noyabrda qayta o‘lchandi; bugungi raqamlar yuqoridagi ikki bo‘limda, quyidagi qatorlar esa boshlang‘ich nuqta sifatida qoldirilgan.
| O‘lchov | Natija |
|---|---|
| Sintetik namunalarda URL qoidalari | aniqlik (precision) 1,000, to‘liqlik (recall) 0,966 |
| Sintetik namunalarda xat qoidalari | aniqlik (precision) 1,000, to‘liqlik (recall) 0,973 |
| Haqiqiy fishingda URL qoidalari (133 195 URL) | 2,5% aniqlandi; OpenPhish’ning yangi URL manzillarida 22,9% |
| Birorta ham URL qoidasi ishlamaydigan haqiqiy fishing | 91,2% |
| Jonli fishing sahifalari, faqat URL qoidalari (118 ta faol sahifa) | 16,9% aniqlandi |
| Jonli fishing sahifalari, URL qoidalari va ochilgan sahifa | 37,3% aniqlandi (29,1 dan 46,3 gacha); 44 tadan 24 tasi faqat sahifa tufayli aniqlandi |
| Belgilangan jonli qonuniy sahifalar, URL va sahifa (186 ta faol) | 3,8% (7 ta): 6 tasi faqat URL qoidalari bilan, 1 tasini sahifa qo‘shdi |
| Parol formasi bor haqiqiy kirish sahifalaridan belgilangani | 26 tadan 1 tasi |
| Haqiqiy qonuniy URL manzillarda yolg‘on signal (166 265 ta) | 0,3% |
| Egasining o‘z brauzer tarixida yolg‘on signal | 87 tadan 0 ta, 1.1.0 qoidalar to‘plamidan keyin (avval 9,2%) |
Sintetik raqamlar qoidalar yozilgan ishini bajarishini ko‘rsatadi; namunalar va qoidalarning muallifi bitta. Haqiqiy ma’lumotlardagi raqamlar faqat manzilni o‘qishning chegarasini va sahifani ochish nima qo‘shishini ko‘rsatadi: jonli fishing sahifalarida aniqlanganlar ulushi ikki baravardan ko‘proq oshdi, sahifa qoidalari esa 186 ta qonuniy sahifada bitta yolg‘on signal qo‘shdi. Ro‘yxatdagi fishing sahifalarining qariyb yarmi ochilganda allaqachon yo‘q bo‘lgan yoki tashrifni rad etgan, faollarining 63 foizi esa hamon o‘tib ketadi: ular brend yoki formani ko‘rsatmaydi yoki skanerga boshqa narsani ko‘rsatadi.
Testlar, 2026-yil 18-noyabr holatiga: 2 938 ta Python testi (ma’lumotlar bazasi kerak bo‘lganlari u yo‘q bo‘lsa o‘tkazib yuboriladi) va 80 ta konsol unit testi. 370 ta agent testi, 115 ta kengaytma unit testi va konsolning haqiqiy Edge’dagi end-to-end testlari oxirgi marta 16-noyabrda sanalgan. Har bir qoidaning kamida bitta ijobiy va bitta salbiy namunasi bor, buni test majbur qiladi.
Hozircha nima qila olmaydi
- Brauzer tekshiruvi sahifa yuklanishi bilan parallel ishlaydi, shuning uchun hali baholanmagan sahifaga birinchi tashrifda u xulosa kelishidan oldin yuklana boshlashi mumkin; har qanday so‘rovdan oldin faqat avval yomon deb baholangan sahifa to‘xtatiladi.
- Brauzer tekshiruvi freymlar ichida yuklangan sahifalarni baholamaydi (sandboxdagi tashrif esa freymlar ichidagi formalarni o‘qiydi). Chrome ishlashi kutilmoqda, lekin sinalmagan; Firefox qo‘llab-quvvatlanmaydi.
- Jonli Gmail va Outlook faqat soxta xizmatlarda sinalgan; muallif haqiqiy pochta qutisini ulamagan.
- Makros tahlili faqat sintetik makroslarni ko‘rgan, haqiqiy zararli dastur hali o‘lchanmagan.
- Sahifani sandboxda ochish so‘rov bo‘yicha yoki, yoqsangiz (standart holatda o‘chiq), brauzerdagi xavfli ko‘ringan havolalar uchun o‘zi bo‘ladi; sayt sizning IP manzilingizni ko‘radi, cloaking qiluvchi to‘plamlar unga hamon boshqa narsani ko‘rsatishi mumkin (desktop tashrifi rad etilsa, telefon sifatida tashrif sinab ko‘riladi, jonli sahifalarda hali o‘lchanmagan) va buning uchun Docker Desktop kerak.
- Sandbox faqat Windows’da ishlaydi, 7z, RAR va ISO fayllari taniladi, lekin ochilmaydi, rasmlar ichidagi matn o‘qilmaydi.
- O‘rnatuvchi imzolanmagan. Konsolning endi o‘z seansi bor, lekin agentning API tokeni hamon hamma narsani qila oladi.
- O‘rgatilgan model faqat ro‘yxatdan o‘tgan domenni o‘qiydi va qayta o‘rgatilmasa, joriy fishingda taxminan 13 punkt yo‘qotadi (2026-yil PhishTank domenlarida 68,2% ga qarshi 55,1%); tekshiriladigan “miya” qurilgan, lekin hali o‘lchanmagan.
- Arzon domen oxiri manzil tekshiruvi aniqlaydigan narsaning katta qismini belgilaydi: xuddi shu fishing nomlari .com ga ko‘chirilganda ularning faqat 35,0% i hamon belgilandi (14 309 tadan 5 006 tasi), shuning uchun .com nomli fishing qiluvchi asosan ochilgan sahifa, domen yoshi va ro‘yxatlarga qoldiriladi.
- Qonuniy sahifalarning taxminan 42 tasidan bittasi hamon faqat manzili tufayli ogohlantirish oladi (1 640 ta haqiqiy chuqur havolaning 2,4% i, eng kam ko‘riladigan saytlarda 3,3%); odamning o‘z brauzer tarixi 92 ta manzildan nariga o‘lchanmagan.
- Litsenziya hali tanlanmagan: manba kodini o‘qish mumkin, hozircha qayta ishlatish mumkin emas.
Texnologiyalar
| Qism | Texnologiya |
|---|---|
| Asosiy dvigatel va lokal API | Python 3.14, FastAPI, uvicorn, pydantic, SQLAlchemy, ada-url |
| Parser sandboxi | Windows AppContainer va Job Object; xesh bilan qotirilgan pikepdf, Pillow, OpenCV, lxml |
| Windows agenti va native messaging xosti | .NET 10 da C# |
| Brauzer kengaytmasi | TypeScript, Manifest V3, Edge va Chrome uchun |
| Konsol va tahlil ish joyi | React 19 va TypeScript |
| Ilova oynasi | Rust va Tauri 2 |
| Sahifa detonatsiyasi | Docker ichida Playwright orqali Chromium |
| Ma’lumotlar bazasi | Docker ichida PostgreSQL 17, faqat loopback |
| Lokal modellar (ixtiyoriy) | Ollama: llama3.2:3b (makroslar) va gemma3:4b (tekshiriladigan “miya”, matn va rasmlar) |
| O‘rgatilgan domen modeli | Sof Pythonda logistik regressiya, domen nomining xeshlangan belgilari, bitta faylda 16 bitli vaznlar |
| O‘rnatuvchi | PowerShell skriptlari va foydalanuvchi uchun WiX 5 MSI |
2026-yil 4-noyabrdan boshlab bosqichma-bosqich qurilgan, har bir bosqich yozma reja, testlar va o‘lchov bilan: poydevor, URL dvigateli, sandboxdagi xatlar va fayllar, tahdidlar razvedkasi, agent va kengaytma, Gmail va Outlook o‘quvchilari, javoblar va xat karantini, mustahkamlash, mustaqil xavfsizlik tekshiruvi, tahlil ish joyi, o‘rnatuvchi va oyna, chuqur kontent va xeshlar, makros tahlili, haqiqiy ma’lumotlarda baholash, sahifa detonatsiyasi, ikkinchi mustahkamlash bosqichi, o‘rgatilgan model va tekshiriladigan “miya”.
Keyingi qadamlar
O‘lchovlar eng muhim deb ko‘rsatgan tartibda; bu yerdagi hammasi rejalashtirilgan, hali qurilmagan.
- Haqiqiy foydalanishning bir haftasi “Bu to‘g‘rimi?” tugmalari bilan: yolg‘on signallarni arxivlangan sahifalarda emas, odamning haqiqiy brauzer tarixida o‘lchash uchun.
- Tekshiriladigan “miya”ni haqiqiy sahifalar va xatlarda o‘lchash va faqat o‘z o‘rnini oqlasa, standart holatda yoqish.
- Sertifikat shaffofligi, shuningdek Gmail va Outlook ni haqiqiy ulab, haqiqiy xatlarda yolg‘on signallarni o‘lchash; va fayl so‘rovini bitta-ikkita aniqlanishi bor uchinchi tomon dasturlarida sinash.
- Ro‘yxatlar keyinroq bilib olgan kechagi havolalarni qayta tekshirish va o‘rgatilgan modelni har bir necha oyda yangi lentalardan, subdomen va yo‘lli qonuniy saytlar bilan qayta o‘rgatish.
- YARA qoidalari, dastur imkoniyatlari tahlili, AMSI provayderi, EDR-lite uchun Sysmon va ETW orqali jarayon va tarmoq telemetriyasi.
| O‘lchov | Bugun | Maqsad |
|---|---|---|
| Aniqlangan haqiqiy fishing sahifalari (jonli sahifalar) | ochilgan sahifa bilan 55,9% (46,9 dan 64,6 gacha; avval 37,3%) | 85% va undan ko‘p |
| Qonuniy sahifalardagi yolg‘on signallar | jonli sahifalarda 0,5% (186 tadan 1 tasi); arxivlangan chuqur havolalarda taxminan 2,4% | 0,1% va undan kam |
| Egasining o‘z brauzer tarixidagi yolg‘on signallar | 92 tadan 0 ta | 0 |